暗号資産を読み解く。
NBTCNEWS

ICO

この版では最近の翻訳記事を掲載しています。過去の記事は英語版のアーカイブをご覧ください。 英語で読む

ICO

ヴィタリック・ブテリンの告白:「こうなると知っていたら、このアルトコインへの対応はまったく違っていただろう」

イーサリアムの共同創設者ヴィタリック・ブテリンは、柴犬($SHIB)への寄付が数億ドル相当になるとは予想していなかったと明かした。ブテリンは、結果を予見していたら、寄付についてまったく違う判断をしていただろうと述べた。 ブテリンは、$SHIBのチームがトークン総供給量の半分を自らの公開ウォレットに送ったことを振り返った。これらの資産の価値が急速に上昇した後、一部を売却し、約7000万ドル相当のイーサリアムを得たと説明した。また、この金額の大部分をマラリア対策に取り組むAgainst Malaria Foundationに寄付したと述べた。 しかし、市場の流動性が不足していたため、すべてのトークンを売却することはできなかった。ブテリンは、残っていた$SHIBトークンのかなりの部分を、インドのパンデミック救援団体CryptoReliefとFuture of Life Institute(FLI)に送った。 イーサリアムの創設者は、寄付を受け取る団体がトークンの売却で集められるのは2000万ドルを少し上回る程度だと思っていたと語った。結果はかなり違っていた。本人の説明によると、CryptoReliefは約4億7000万ドルを集めた。FLIが集めた正確な金額は知らないが、4億ドルから6億ドルの間だった可能性があると述べた。 関連ニュース このアルトコインでは本日、2200万ドル相当のトークンアンロックが予定、約8億8900万トークンが放出へ ブテリンの説明では、資金の規模とその使途の両方が取り上げられた。ブテリンによると、生物学的脅威、核戦争、人工知能など多様なリスクを当初扱っていたFLIは、後にAI政策に重点を移した。組織の活動の一部を支持しておらず、資源を別の分野に振り向けるという自身の提案は受け入れられなかったと説明した。 同じインタビューで、ブテリンは初期のドージコイン投資についても明かした。当初約2万5000ドルをDOGEに投資し、その後1000万ドルを超える価値になったと語った。 *これは投資助言ではありません。
ICO

Web3AuthのエクスプロイトはTrust Walletに影響せず: 影響を受ける可能性のある製品

Web3Authでの侵害により、Consensysが所有するウォレット認証インフラが一部のKeplrウォレットの秘密鍵を露出させ、暗号資産業界は再びセキュリティ上の混乱に直面している。Trust Walletの担当者がXで発表した公式声明によると、 11月7日のインシデントを受けて、緊急のサービス停止と復旧作業が行われ、すでに不安定な暗号資産市場にさらなる圧力がかかる可能性がある。 Web3Authの侵害 Web3Authは、自社インフラのセキュリティ上の問題により、Keplrと連携する一部の組み込み型ウォレット、特にGoogleまたはAppleのログインを通じて作成されたアカウントが侵害されたと認めた。 ブロックチェーン分析企業Bitqueryは、攻撃者が44000超のウォレットから少なくとも600万ドルを流出させたと推定している。 これらのウォレットは、Cosmos Hub、Osmosis、Celestia、Injectiveを含む、Cosmosエコシステムの8つのネットワークにまたがっている。 Keplrはユーザーに対し、侵害されたアカウントへの入金を控えるよう警告した。一方、Web3Authは組み込み型ウォレットサービスを停止し、脆弱な資産の復旧に積極的に取り組んでいる。 MetaMaskは、影響を受けたユーザーがいる証拠はないと述べたが、状況は依然として管理下にある。Trust Walletは影響を受けていないと、同社の担当者Felixは述べている。ほかのサードパーティー連携への影響については、まだ確認されていない。 相次ぐ大規模ハッキング 10月29日には、Binanceが約63億ドルに関わる大規模なセキュリティ侵害に遭ったと報じられた。一方、9月にはBitgetが推定3億8750万ドルのエクスプロイト被害を受けた。 2026年初めには、クロスチェーンインフラに関わるエクスプロイトにより、KelpDAOが約2億9000万ドルを失った。 DeFiプロトコル、ウォレットインフラ、スマートコントラクト。こうしたインシデントは、市場のほぼすべてのプロジェクトに関係する。エクスプロイトは、市場心理や投資家の損失、業界全体の安全性に直接影響を及ぼす。 組み込み型ウォレット技術やCosmos関連資産に依存するプロジェクトは、残念ながら直接的な影響を受けており、セキュリティ上の失敗が繰り返されれば、市場での評価はさらに損なわれる可能性がある。 幸い、Web3Authのエクスプロイトと、BitcoinやEthereumなどの資産を含む市場全体の下落との間に、立証された関連性はない。発見から24時間超が経過した後、調査と迅速なプロトコルの修正が公開されている。

ICO

Binance発表、63億ドル規模の不正送金でさらなる侵害を確認、日曜の出金再開を目指す

記録的な63億ドルのハッキングに関するBinanceの調査で、当初疑われていた従業員のノートパソコン侵害以外にも追加のセキュリティ侵害が見つかったと、共同CEOのリチャード・テン氏が金曜日に明らかにした。同氏は攻撃の詳細を補足するとともに、出金を復旧させる目標を日曜日に設定した。 Xへの動画声明で、テン氏は攻撃者が証拠を消去するための自己破壊機能を使用し、イーサリアムのEIP-7702アカウント委任機能を悪用して、Binanceの通常の承認手続きを経ずにホットウォレットの支配権を奪ったと述べた。 テン氏は「これは複雑な攻撃だった」と述べ、調査官は追加の侵入箇所を発見したものの、出来事の全体的な経緯はまだ特定できていないとした。 CoinDeskが以前報じた内容では、攻撃者がどのようにウォレットの権限を取得し、悪意のあるコードを使って数分間で約25億ドルを流出させたかを検証した、アカウント委任の手口が詳述されていた。 Binanceはインフラを再構築・テストする間、出金を停止している。テン氏は、約40時間以内、日曜日までに出金を再開する見込みだとし、クラウドシステム、従業員のデバイス、秘密鍵の管理、取引署名の手順を見直していると述べた。 テン氏はまた、Binanceが自社資金で63億ドルの損失すべてを補填することを改めて表明した。同氏によると、Binanceは63億4000万ドル超を準備しており、そのうち50億ドルは影響を受けた暗号資産として既に保有しているという。残りの資産は取引所や店頭(OTC)市場を通じて購入している。 同氏はまた、今回の攻撃は顧客資産ではなく、Binance自身のホットウォレットを狙ったものだと述べた。しかし、CoinDeskがBinanceの準備金データを独自に調べたところ、侵害されたウォレットは、顧客残高を裏付ける資産を記載したリストに以前から含まれていたことが分かった。 テン氏によると、Binanceは完全な報告書を月曜日に公表する前に、最初のプルーフ・オブ・リザーブの更新を公開する計画だという。また、盗まれた資産の回収に向けて、法執行機関、ブロックチェーン調査会社、トークン発行者とも協力していると付け加えた。 Binanceのハッキングに関するCoinDeskの報道をすべて読む。

ICO

次はどこか?OneKeyのCEO、ハッカーはBlackRockのビットコインETFを狙うと警告

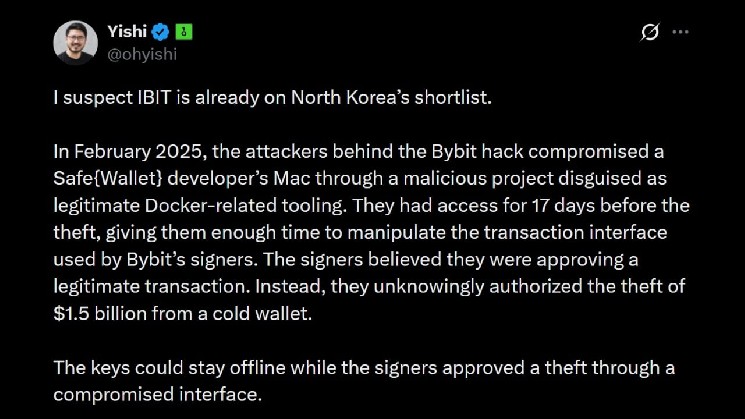
BlackRockのIBITが北朝鮮ハッカーの標的リストに、OneKey創業者が指摘 木曜日に起きた63億ドル規模のBinance(最大手の暗号資産取引所)へのハッキングから暗号資産業界が依然として立ち直りつつある中、業界関係者は北朝鮮のハッカーが次にどの組織を狙うかを推測している。 香港を拠点とするオープンソースのハードウェアウォレット企業OneKeyの創業者兼CEOであるYishi Wang氏は、世界最大のビットコイン上場投資信託(ETF)であるBlackRockのiShares Bitcoin Trust(IBIT)が、これらの脅威アクターの次の標的になる可能性があると考えている。 Wang氏はソーシャルメディア上で、同種のファンドとして最大規模であるIBITが81.5万$BTCを保有しており、その価値は約630億ドルに上るため、脅威アクターにとって大きな標的になると指摘した。このファンドのカストディアンはCoinbase一社のみであり、Wang氏はこれを一つの組織への極端な集中だと評した。 「そのプロバイダーがどれほど大規模で資金力があっても、そのセキュリティ基盤に重大な欠陥があれば、ファンド全体が危険にさらされかねない」と彼は述べた。 Wang氏は、IBITが木曜日にBinanceが受けたものと同様の攻撃を受けた場合、ファンド資産の9.5%が失われ、現在の評価額で1株あたり4ドルの損失が広く負担される形になりかねないと指摘した。 さらに悪いことに、IBITへの攻撃で影響を受けるのは、中央集権的な発行体による凍結が不可能な$BTCに限られる。Binanceのハッキング直後、CircleとTetherは合わせて23億ドルを超える盗まれたステーブルコインを凍結し、同社のさらなる損失を抑えた。 また、Coinbaseは3億2000万ドルの犯罪保険補償を開示しているものの、Wang氏は、これは顧客全体で共有されており、カストディ契約では各コールドストレージアドレスの責任が1億ドルに限定されていると述べた。大規模な攻撃が起きれば、損失の重荷を負うのはIBITの保有者になるという。 ビットコインETFは、自己カストディの負担を負いたくない機関投資家や個人にとっては便利だが、デジタル資産の脆弱性問題に対する最終的な解決策ではない。 「こうしたプールが大きくなるほど、攻撃者にとっての魅力も増す。どこか一つの重要な箇所が破られれば、その影響は一機関にとどまらないだろう」とWang氏は評価した。最も洗練された体制であっても、脆弱になりうるいくつかの要素に依存するためだという。 「セキュリティに万能の解決策はなく、永続的な保証もない。常に警戒し、検証を続け、無事故の実績を安全の証明と取り違えないことだ。バンカーモードだ」と彼は締めくくった。これは、ブロックチェーン研究者Justin Drake氏が最近作った用語に言及したものである。