
これにより、秘密情報を復元できる人が署名する道筋が保たれる。その代わり、小さな署名を維持するには、追加の運用上の規律が必要となる。
復元テストはウォレットや取引所にも及ぶ
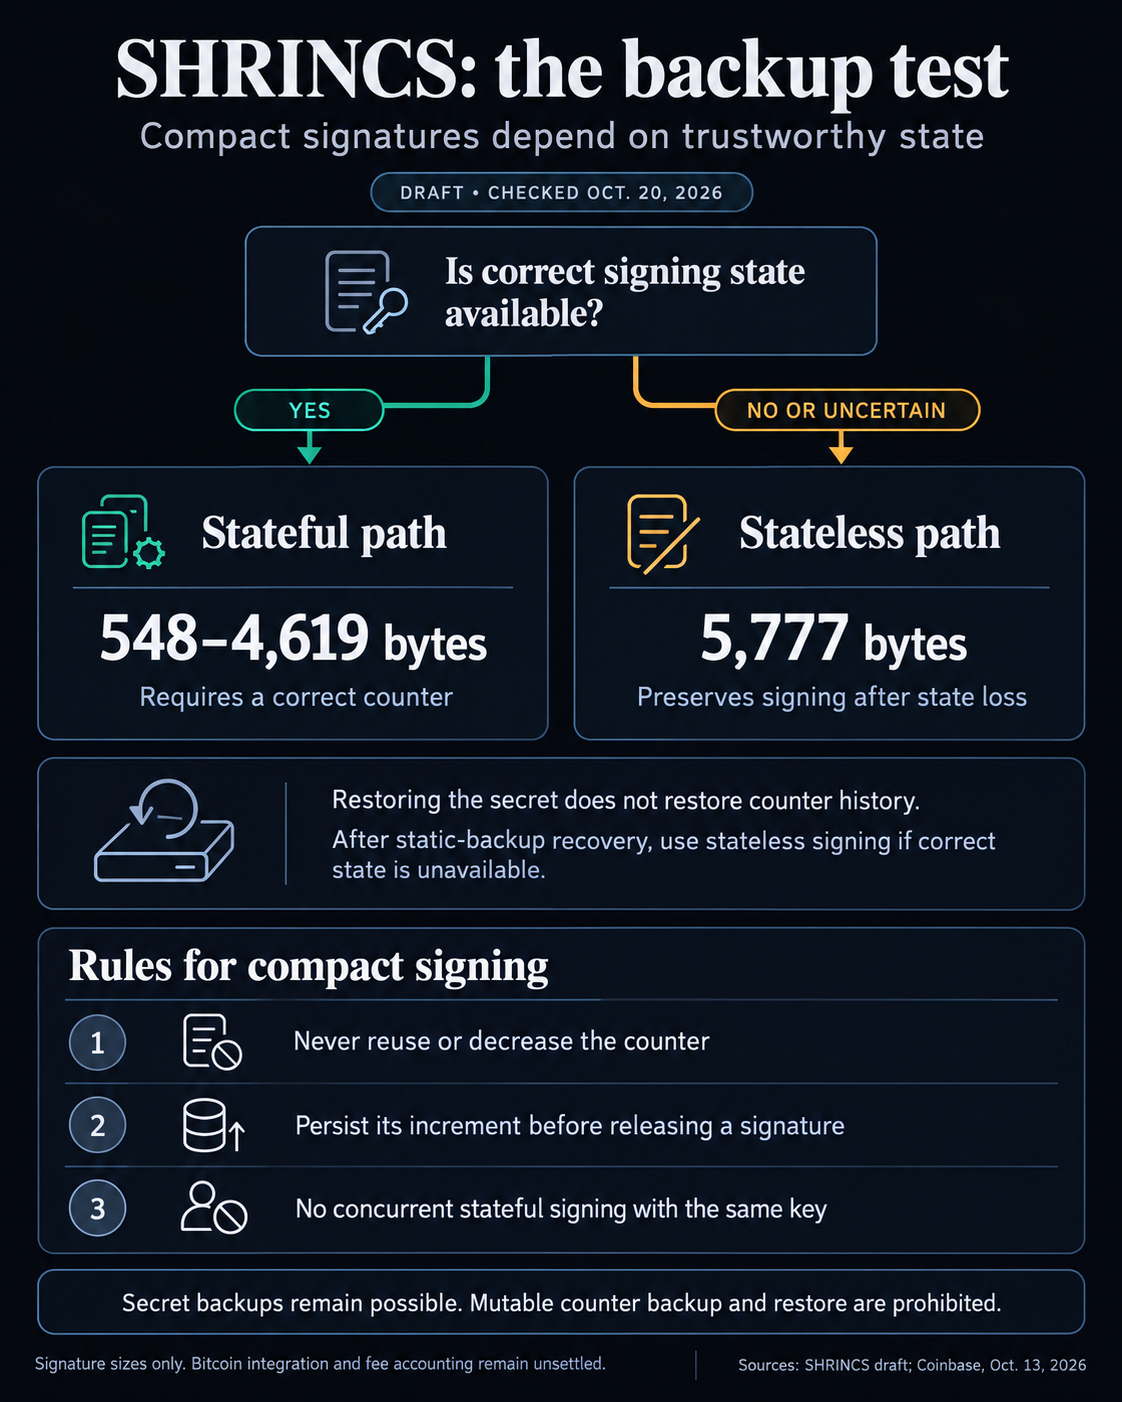
現行のSHRINCS仕様では、公開鍵は48バイト、ステートフル署名は548〜4619バイト、ステートレス署名は5777バイトとされている。
「状態」とは、鍵がすでに使用したワンタイム署名スロットを記録した、変化し続ける記録のことだ。SHRINCSのコンパクトな構成要素であるXMSSは、これらのスロットを再利用しないことを前提としている。異なるメッセージに対して同じスロットを再利用すると、観察者が署名を偽造できる可能性がある。
バックアップから長期利用する秘密情報は復元できても、バックアップ後に作成されたすべての署名について、信頼できる記録まで復元できるとは限らない。Agrawalはまた、署名や状態の更新が必ずしもオンチェーン取引につながるわけではないと説明した。
静的バックアップから復元した後など、正確な状態を利用できない場合、実装はステートフル署名を拒否し、ステートレス方式のみを使用しなければならない。このフォールバックはハッシュベース署名規格のSLH-DSAを基にしているが、FIPS 205で標準化されたセットには含まれないパラメーターセットを使用する。
署名者の規則では、変更可能なカウンターのバックアップと復元、またはカウンターを別のソフトウェアにエクスポートしてインポートすることが禁じられている。しかし、古いカウンターをコンパクト署名の安全な開始点として単純に扱うことはできない。
休眠中のコインの所有権をめぐる問題は、別個のポリシー上の課題となる。
取引所にとって、同じ要件は復元画面にとどまらない。Agrawalによると、大手取引所は低遅延と高可用性を実現するため、署名サーバーを異なるゾーンで独立して運用している。
Agrawalの評価では、ステートフル署名を行うには、署名の生成中に鍵とその状態への排他的なアクセスが必要となり、こうした独立運用が複雑になる。
サーバーが署名を作成したものの、カウンター更新の結果が不明な場合、代替サーバーはどの状態が未使用のままなのかを判断するための信頼できる根拠を必要とする。古いカウンターを代替サーバーにコピーしても、その根拠にはならない。
SHRINCSの現行規則では、鍵の状態を使った並行署名を禁じており、署名が呼び出し元に返される前に、カウンターの増分を永続的に記録するよう求めている。カウンターを減少させてはならず、その保存領域は不正な変更から保護されなければならない。仕様は、ロールバックに耐える耐久性のある保存を重視している。
鍵ごとの制約があるからといって、ある鍵で署名している間、取引所がほかのすべての鍵の処理を止めなければならないわけではない。Agrawalの記事は、評価に値する候補としてSHRINCSを挙げ、ステートレス方式のみで運用できるモードを利用可能にするよう求めている。
Coinbaseは、カストディ事業に関連して、現存するBTCの約12%を保有していると述べている。
フォールバックがビットコインの手数料モデルにもたらす変化
5777バイトの署名は548バイトの署名より大きいが、この比率が取引手数料を直接表すわけではない。取引にはほかのデータも含まれ、ビットコインではウィットネスデータをほかのバイトとは異なる方法で計上する。
BIP 141の取引ウェイト定義では、ウェイトはストリップ後の取引サイズの3倍に全体のサイズを加えた値となる。仮想サイズはウェイトを4で割り、切り上げて求める。
この計算では、ウィットネス内の署名ペイロードの各バイトはウェイト1単位となる一方、プレフィックスやその他のシリアライズデータは別途計上される。
意図的に単純化した仮定上の署名1つのモデルを考えてみよう。その署名以外はすべて400ウェイト単位で一定とし、ウィットネスの計上方法は変わらないと仮定して、手数料率を仮想バイトあたり10 satoshiに固定する。
ステートフル方式の各行では、ドラフトに記載された署名サイズの最小値と最大値を使用する。計算式は、総ウェイト = 400 + 署名バイト数、続いて仮想サイズ = 総ウェイト ÷ 4(切り上げ)となる。
このモデルでは、フォールバックによる追加額は、ステートフル方式の最小サイズの場合と比べて13080 sats、最大サイズの場合と比べて2900 satsとなる。
自己管理では、正確な状態がない場合、復元取引により大きな署名が使われるため、取引の作成側はネットワーク手数料の設定時にそのウェイトを考慮する必要がある。カストディ事業者には、信頼できる状態を保つ作業と、ステートレス署名を使う場合の取引ウェイトの両方が課される。
こうしたコストを事業者が負担するか、顧客に転嫁するかは別個の価格設定上の判断であり、これらの文書からは明らかにならない。
分割方式は評価への道筋を示す
ステートフル署名には、共有カウンター以外にも緩和策がある。9月に公開された情報提供RFC 10033は、セクター分割、予約区間、鍵と状態の情報の制御された移転などの手法を一覧にしている。
セクター分割では、署名空間を重複しない部分に分け、それぞれを別々のデバイスが管理する。これにより、すべてのデバイスが署名ごとに互いと調整しなくても、並行して署名できる。
ビットコインのカストディにおいて、これは分割設計を評価すべき技術的な選択肢にする。RFCの価値は、状態を管理する具体的な方法と、それぞれがもたらす運用上のリスクを明らかにする点にある。
SHRINCS自体は依然として草案であり、その安全性証明と完全に最適化された実装は、未完成と記載されている。Armstrong氏の呼びかけによって準備への関心が新たに高まり、Agrawal氏の記事は候補を評価するための要件を示している。
次に有用な証拠となるのは、中断された書き込み、サーバーの交換、ウォレットの復元を経ても、コンパクトな方式がどのように機能するかを示す導入設計と実装だろう。
既存のフォールバックは、すでに選択肢を明確にしている。信頼できる状態を利用できない場合は、より大きな署名を使って署名機能を維持する。小さい方式による節約を保つには、通常の障害によって状態が再利用されないことを証明する必要がある。