
Das bewahrt eine Möglichkeit, für jemanden zu signieren, der das Geheimnis wiederherstellen kann. Der Kompromiss besteht darin, dass die kleineren Signaturen zusätzliche betriebliche Disziplin erfordern.
Der Wiederherstellungstest betrifft Wallets und Börsen
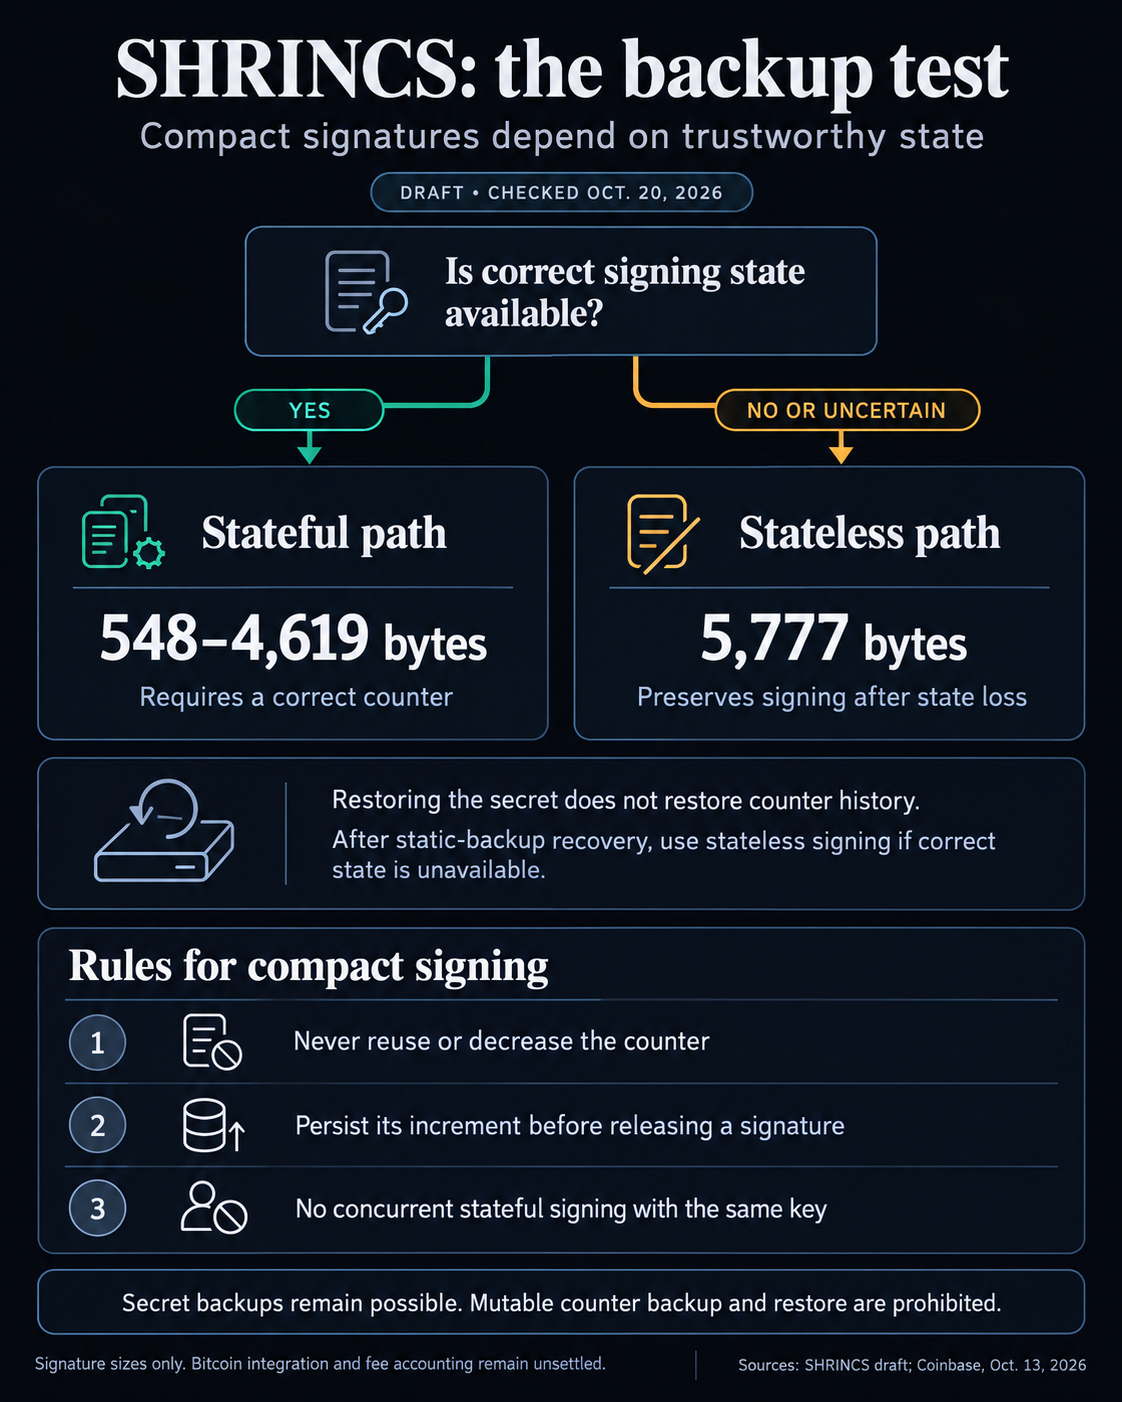
Die aktuelle SHRINCS-Spezifikation führt einen 48 Byte großen öffentlichen Schlüssel, zustandsbehaftete Signaturen mit einer Größe zwischen 548 und 4619 Byte sowie eine zustandslose Signatur mit 5777 Byte auf.
„Zustand“ bezeichnet die sich ändernde Aufzeichnung darüber, welche einmalig verwendbaren Signaturplätze eines Schlüssels bereits genutzt wurden. Die kompakte Komponente von SHRINCS (XMSS) setzt voraus, dass diese Plätze nicht erneut verwendet werden. Wird einer davon für verschiedene Nachrichten wiederverwendet, kann ein Beobachter Signaturen fälschen.
Ein Backup kann das langfristig verwendete Geheimnis wiederherstellen, ohne eine vertrauenswürdige Aufzeichnung jeder seit dem Backup erstellten Signatur wiederherzustellen. Agrawal erklärte außerdem, dass Signaturen und Zustandsaktualisierungen nicht zwangsläufig zu einer On-Chain-Transaktion führen.
Wenn kein korrekter Zustand verfügbar ist, auch nach der Wiederherstellung aus einem statischen Backup, muss die Implementierung die zustandsbehaftete Signierung verweigern und ausschließlich den zustandslosen Weg verwenden. Dieser Ausweichweg basiert auf SLH-DSA, einem hashbasierten Signaturstandard, verwendet jedoch einen Parametersatz außerhalb der in FIPS 205 standardisierten Sätze.
Die Regeln für den Signierer verbieten es, den veränderlichen Zähler zu sichern und wiederherzustellen oder ihn in eine andere Software zu exportieren und dort zu importieren. Ein alter Zähler kann jedoch nicht einfach als sicherer Ausgangspunkt für kompakte Signaturen behandelt werden.
Die Fragen des Eigentums an ruhenden Coins stellen ein eigenständiges politisches Problem dar.
Bei einer Börse reicht dieselbe Anforderung über einen Wiederherstellungsbildschirm hinaus. Agrawal beschrieb, dass große Börsen Signaturserver unabhängig voneinander in verschiedenen Zonen betreiben, um niedrige Latenz und hohe Verfügbarkeit zu gewährleisten.
Seiner Einschätzung nach würde zustandsbehaftete Signierung während der Signaturerstellung exklusiven Zugriff auf einen Schlüssel und dessen Zustand erfordern, was diesen unabhängigen Betrieb erschwert.
Wenn ein Server eine Signatur erstellt, aber unklar ist, ob sein Zähler aktualisiert wurde, benötigt ein Ersatzserver eine zuverlässige Grundlage, um festzustellen, welcher Zustand noch ungenutzt ist. Einen älteren Zähler auf den Ersatzserver zu kopieren, würde das nicht sicherstellen.
Die aktuellen SHRINCS-Regeln verbieten gleichzeitiges Signieren mit dem Zustand eines Schlüssels und verlangen, dass die Zählererhöhung dauerhaft gespeichert wird, bevor die Signatur an den Aufrufer zurückgegeben wird. Der Zähler darf niemals sinken, und seine Speicherung muss vor unbefugten Änderungen geschützt sein. Die Spezifikation betont eine dauerhafte Speicherung, die gegen ein Zurücksetzen resistent ist.
Die Einschränkungen pro Schlüssel bedeuten nicht, dass eine Börse während der Signierung mit einem Schlüssel die Verarbeitung aller anderen Schlüssel einstellen muss. Agrawals Artikel führt SHRINCS unter den Kandidaten auf, die einer Prüfung wert sind, und fordert einen verfügbaren Betriebsmodus, der ausschließlich zustandsloses Signieren nutzt.
Coinbase gibt an, im Rahmen seines Verwahrungsgeschäfts ungefähr 12 % der existierenden BTC zu halten.
Wie sich der Ausweichweg auf ein Bitcoin-Gebührenmodell auswirkt
Eine 5777 Byte große Signatur ist größer als eine 548 Byte große Signatur, aber dieses Verhältnis beschreibt nicht direkt die Gebühr einer Transaktion. Transaktionen enthalten weitere Daten, und Bitcoin berücksichtigt Witness-Daten anders als andere Bytes.
Nach den Definitionen des Transaktionsgewichts in BIP 141 entspricht das Gewicht dem Dreifachen der Größe der Transaktion ohne Witness-Daten zuzüglich der Gesamtgröße. Die virtuelle Größe entspricht dem Gewicht geteilt durch vier, aufgerundet.
Ein Byte der Signaturdaten im Witness-Bereich trägt nach dieser Berechnung eine Gewichtseinheit bei, während Präfixe und andere Serialisierungsdaten weiterhin separat zählen.
Betrachten wir ein bewusst hypothetisches Modell mit einer Signatur. Alles außer dieser Signatur bleibt bei 400 Gewichtseinheiten, die Witness-Berechnung bleibt unverändert und der Gebührensatz ist auf 10 Satoshis pro virtuellem Byte festgelegt.
Die Zeilen für den zustandsbehafteten Modus verwenden die minimalen und maximalen Signaturgrößen des Entwurfs. Die Berechnung lautet: Gesamtgewicht = 400 + Signaturgröße in Byte, dann virtuelle Größe = Gesamtgewicht geteilt durch vier, aufgerundet:
In diesem Modell kostet der Ausweichweg 13080 Sats mehr als der kleinste zustandsbehaftete Fall und 2900 Sats mehr als der größte.
Bei der Selbstverwahrung wäre eine Wiederherstellungstransaktion ohne korrekten Zustand mit einer größeren Signatur versehen. Daher müsste ihr Ersteller dieses Gewicht bei der Festlegung der Netzwerkgebühr berücksichtigen. Ein Verwahrer muss sowohl den Aufwand für die Bewahrung eines vertrauenswürdigen Zustands als auch das Transaktionsgewicht jedes zustandslosen Signierens, das er nutzt, berücksichtigen.
Ob ein Unternehmen diese Kosten selbst trägt oder an Kunden weitergibt, ist eine gesonderte Preisentscheidung, die sich aus diesen Dokumenten nicht ableiten lässt.
Partitionierung bietet einen Ansatz zur Bewertung
Für zustandsbehaftetes Signieren gibt es neben einem gemeinsamen Zähler weitere Gegenmaßnahmen. Der informative RFC 10033 vom September führt Ansätze wie Sektoraufteilung, reservierte Intervalle und kontrollierte Übertragung von Schlüssel- und Zustandsdaten auf.
Bei der Sektoraufteilung wird der Signierraum in nicht überlappende Bereiche unterteilt, die von verschiedenen Geräten verwaltet werden können. So ist paralleles Signieren möglich, ohne dass jedes Gerät jede Signatur mit allen anderen Geräten koordinieren muss.
Für die Bitcoin-Verwahrung macht das partitionierte Entwürfe zu einer relevanten technischen Option, die geprüft werden sollte. Der Wert des RFC liegt darin, konkrete Möglichkeiten zur Zustandsverwaltung und die jeweiligen betrieblichen Risiken aufzuzeigen.
SHRINCS ist weiterhin ein Entwurf, dessen Sicherheitsbeweis und vollständig optimierte Implementierung noch als unvollständig aufgeführt sind. Armstrongs Aufruf, sich vorzubereiten, sorgt für erneute Aufmerksamkeit, während Agrawals Artikel Anforderungen liefert, anhand derer Kandidaten bewertet werden können.
Die nächsten hilfreichen Erkenntnisse wären ein Bereitstellungskonzept und Implementierungen, die zeigen, wie sich der kompakte Pfad bei unterbrochenen Schreibvorgängen, beim Austausch von Servern und bei der Wiederherstellung von Wallets verhält.
Der bestehende Fallback macht die Entscheidung bereits deutlich: Wenn kein vertrauenswürdiger Zustand verfügbar ist, bleibt die Signierfähigkeit erhalten, indem die größere Signatur verwendet wird. Um die Einsparungen des kleineren Pfads zu bewahren, muss nachgewiesen werden, dass gewöhnliche Fehler nicht zur Wiederverwendung des Zustands führen.