
Cela préserve une possibilité de signer pour une personne capable de récupérer le secret. En contrepartie, conserver les signatures plus petites exige une discipline opérationnelle supplémentaire.
Le test de récupération concerne les portefeuilles et les plateformes d’échange
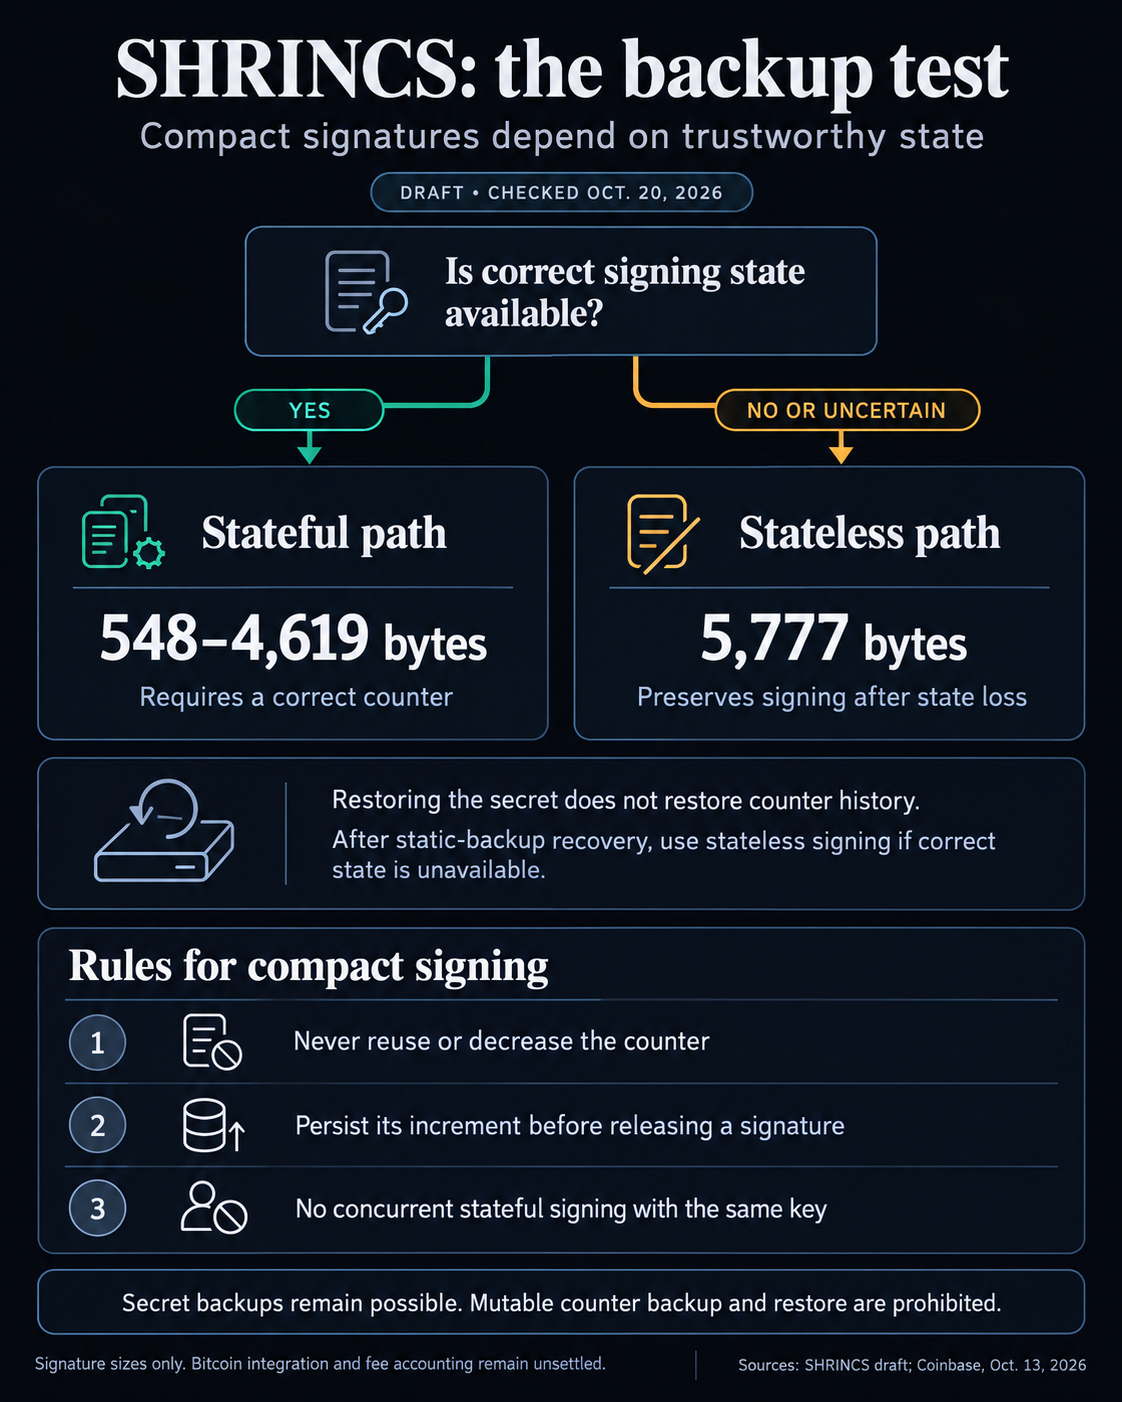
La spécification actuelle de SHRINCS indique une clé publique de 48 octets, des signatures avec état de 548 à 4 619 octets et une signature sans état de 5 777 octets.
L’« état » est l’enregistrement évolutif des emplacements de signature à usage unique déjà utilisés par une clé. Le composant compact de SHRINCS, XMSS, repose sur le fait de ne pas réutiliser ces emplacements. En réutiliser un pour différents messages peut permettre à un observateur de falsifier des signatures.
Une sauvegarde peut permettre de récupérer le secret à long terme sans récupérer un enregistrement fiable de toutes les signatures créées depuis la sauvegarde. Agrawal a également expliqué que les signatures et les mises à jour de l’état ne donnent pas nécessairement lieu à une transaction sur la chaîne.
Lorsque l’état correct n’est pas disponible, notamment après une restauration à partir d’une sauvegarde statique, l’implémentation doit refuser la signature avec état et utiliser uniquement la voie sans état. Cette solution de repli est dérivée de SLH-DSA, une norme de signature fondée sur le hachage, mais utilise un jeu de paramètres qui ne figure pas parmi ceux normalisés dans la norme FIPS 205.
Les règles applicables au signataire interdisent de sauvegarder et de restaurer le compteur modifiable, ou de l’exporter puis de l’importer dans un autre logiciel. Cependant, un ancien compteur ne peut pas simplement être considéré comme un point de départ sûr pour les signatures compactes.
Les questions de propriété liées aux coins dormants constituent un problème de politique distinct.
Pour une plateforme d’échange, cette même exigence dépasse le cadre d’un écran de récupération. Agrawal a décrit de grandes plateformes d’échange faisant fonctionner des serveurs de signature de façon indépendante dans différentes zones afin d’assurer une faible latence et une haute disponibilité.
Selon son évaluation, la signature avec état nécessiterait un accès exclusif à une clé et à son état pendant la génération de la signature, ce qui compliquerait ce fonctionnement indépendant.
Si un serveur crée une signature, mais que le résultat de la mise à jour de son compteur est incertain, un serveur de remplacement doit disposer d’une base fiable pour savoir quel état reste inutilisé. Copier un ancien compteur sur le serveur de remplacement ne permettrait pas de l’établir.
Les règles actuelles de SHRINCS interdisent les signatures concurrentes avec l’état d’une clé et exigent que l’incrémentation du compteur soit enregistrée de façon persistante avant que la signature soit renvoyée à son appelant. Le compteur ne doit jamais diminuer, et son stockage doit être protégé contre les modifications non autorisées. La spécification insiste sur un stockage durable résistant au retour à un état antérieur.
Les contraintes applicables à chaque clé ne signifient pas qu’une plateforme d’échange doit cesser de traiter toutes les autres clés pendant qu’une signature est générée. L’article d’Agrawal cite SHRINCS parmi les solutions qui méritent d’être évaluées et demande qu’un mode de fonctionnement uniquement sans état soit disponible.
Coinbase affirme détenir environ 12 % des BTC existants dans le cadre de ses activités de conservation.
Comment la solution de repli modifie un modèle de frais Bitcoin
Une signature de 5 777 octets est plus volumineuse qu’une signature de 548 octets, mais ce rapport ne décrit pas directement les frais d’une transaction. Les transactions contiennent d’autres données, et Bitcoin comptabilise les données de témoin différemment des autres octets.
Selon les définitions du poids des transactions dans la BIP 141, le poids équivaut à trois fois la taille de la transaction dépouillée, plus sa taille totale. La taille virtuelle correspond au poids divisé par quatre, arrondi à l’entier supérieur.
Dans ce mode de comptabilisation, un octet de charge utile de signature placé dans le témoin contribue à hauteur d’une unité de poids, tandis que les préfixes et les autres données de sérialisation sont comptabilisés séparément.
Prenons un modèle hypothétique délibérément simplifié, avec une seule signature. Gardons constants tous les éléments autres que cette signature à 400 unités de poids, supposons que la comptabilisation du témoin ne change pas et fixons le taux de frais à 10 satoshis par octet virtuel.
Les lignes avec état utilisent les tailles minimale et maximale de signature du projet de spécification. Le calcul est le suivant : poids total = 400 + octets de signature, puis taille virtuelle = poids total divisé par quatre, arrondi à l’entier supérieur :
Dans ce modèle, la solution de repli ajoute 13 080 sats par rapport au cas avec état le plus petit, ou 2 900 sats par rapport au cas avec état le plus grand.
Pour l’auto-conservation, une transaction de récupération comporterait une signature plus volumineuse en l’absence d’un état correct. Son outil de création devrait donc tenir compte de ce poids pour fixer les frais du réseau. Un dépositaire doit à la fois préserver un état fiable et tenir compte du poids de transaction de toute signature sans état qu’il utilise.
La décision d’absorber ces coûts ou de les répercuter sur les clients en matière de tarification est distincte, et ces documents ne permettent pas de la trancher.
Le partitionnement offre une piste à évaluer
La signature avec état peut également être atténuée par d’autres moyens que l’utilisation d’un seul compteur partagé. La RFC 10033, publiée en septembre à titre informatif, recense plusieurs approches, notamment la sectorisation, les intervalles réservés et le transfert contrôlé des éléments de clé et d’état.
La sectorisation divise l’espace de signature en parties qui ne se chevauchent pas et que des appareils distincts peuvent gérer. Cela permet des signatures parallèles sans que chaque appareil doive coordonner chaque signature avec tous les autres.
Pour la conservation de Bitcoin, les conceptions reposant sur le partitionnement constituent donc une piste d’ingénierie pertinente à évaluer. La RFC sert à recenser des méthodes concrètes de gestion de l’état et les risques opérationnels propres à chacune.
SHRINCS reste un projet, dont la preuve de sécurité et l’implémentation entièrement optimisée sont toujours indiquées comme inachevées. L’appel d’Armstrong à se préparer renouvelle l’attention portée au sujet, tandis que l’article d’Agrawal présente des exigences au regard desquelles les solutions candidates peuvent être évaluées.
Les prochains éléments utiles seraient une conception du déploiement et des implémentations montrant le comportement de la voie compacte en cas d’interruption des écritures, de remplacement du serveur et de restauration du portefeuille.
La solution de repli existante rend déjà le choix explicite : lorsque l’état n’est pas fiable, conserver la capacité de signature en utilisant la signature plus volumineuse. Préserver les gains de la voie plus compacte nécessite de prouver que les défaillances ordinaires ne conduiront pas à réutiliser l’état.