
しかし、この妥協案は、すべての暗号資産サービスプロバイダーをESMAの管轄下に移すという欧州委員会の当初案より大幅に対象を絞っている。ロイターの報道によると、当局者は、約360社のプロバイダーのうち、中央監督の対象となるのはわずか10〜15社と見積もっている。
この合意が定めるのは、法改正そのものではなく、理事会の交渉方針だ。理事会は引き続き、欧州議会とこの提案について交渉しなければならない。
各国のライセンスが、EU全域の監督における隔たりを露呈
MiCAのパスポート制度は、暗号資産関連企業が欧州市場に参入するための単一の経路を提供する目的で設計された。同規則の下では、ある加盟国で認可を受けたプロバイダーは、サービスを提供するすべての国に物理的な拠点を設けなくても、EU域内の他の国で認められたサービスを提供できる。
この仕組みにより、国境を越えて事業を拡大する企業の重複作業は減る一方、最初の認可を出す各国当局には大きな責任が課される。企業の事業、顧客資産、技術システムは、認可を受けた市場の範囲を大きく超えて拡大する可能性があるためだ。
その影響は、マルタ金融サービス庁が匿名の暗号資産プロバイダーに認可を出した件をめぐる、2025年7月のESMAの審査で明らかになった。
ESMAは、重大な問題が未解決のまま、なぜ同社が認可を受けたのか疑問を呈した。審査担当者は、認可審査でガバナンス、潜在的な利益相反、技術インフラ、カストディ体制、特定のマネーロンダリング対策上のリスクが適切に検討されたことを示す証拠が不十分だと指摘した。
この審査は、マルタのライセンスすべてに不備があったと認定したわけではない。また、マルタの規制当局について、業界に関する専門知識と十分な監督リソースを有すると評価する一方、認可手続きの改善を勧告した。
その後、マルタは勧告を実施していると述べた一方、監督をESMAに移管することには反対した。同国は2025年9月、MiCAは新しすぎて規制層を追加する根拠にならないと主張した。同当局は、監督の一元化によって官僚主義が持ち込まれ、競争力が損なわれるおそれがあると警告した。
この対立は、より広範な緊張関係を浮き彫りにした。つまり、ある規制当局の認可判断は、他国の監督当局が必要な審査水準について異なる見方をしていても、欧州全域の暗号資産顧客に影響を及ぼし得る。
大手暗号資産プロバイダーに新たな基準とEUの執行権限
これらの問題に対処するため、EU規制当局は新たな枠組みを提案している。
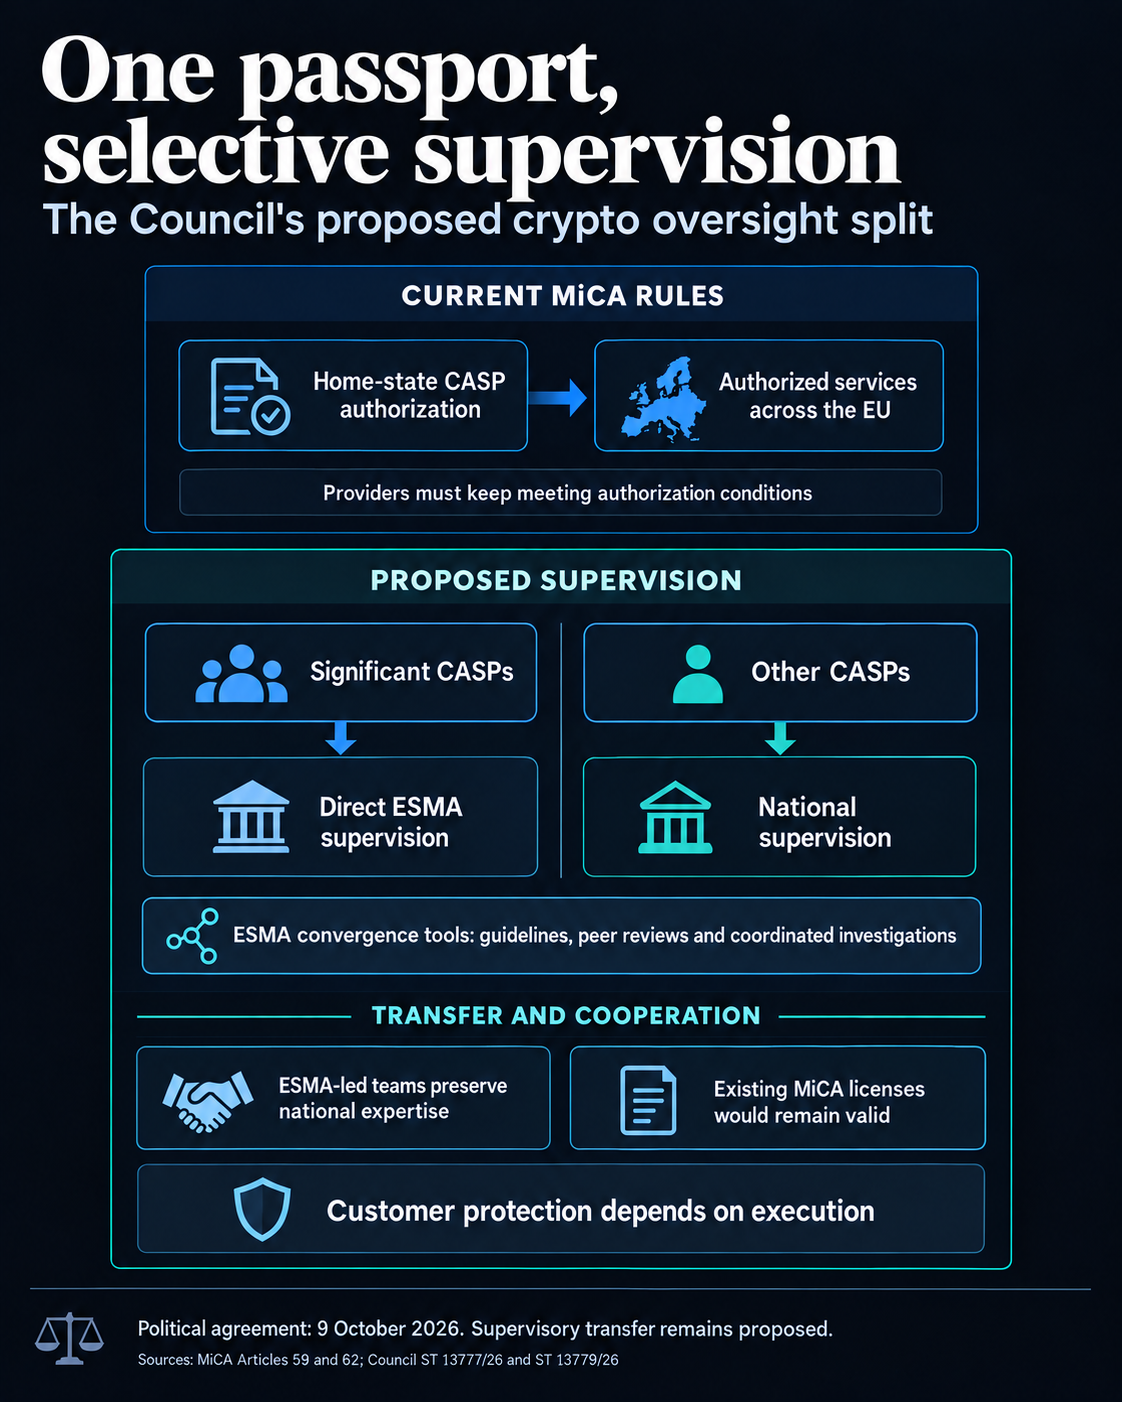
理事会の草案では、EU域内のアクティブユーザーが少なくとも1500万人の暗号資産プロバイダー、または顧客基盤、カストディ資産、取引量、金融システムとの相互関連性を対象とする5つの追加的な重要性基準のうち3つを満たすプロバイダーについて、ESMAが直接監督を担う。
これらの基準には、アクティブユーザーが100万人超、カストディ下の暗号資産が10億ユーロ超、年間の顧客取引額が40億ユーロ超であることが含まれる。
これらの要素を総合すると、監督がESMAに移るかどうかは、企業の設立地だけでなく、プロバイダー全体の規模と金融システムとの結び付きによって決まることになる。
同機関には、直接監督下にある企業に情報を要求し、検査を実施し、違反を調査し、金銭的な制裁を科す権限が与えられる。草案では、企業が規制要件を満たさない場合に、サービスを制限したり認可を取り消したりする権限も想定されている。
大半の暗号資産サービスプロバイダーは各国の規制当局の管轄下にとどまる一方、ESMAはガイドライン、相互審査、連携した調査、一部の介入権限を活用して、管轄区域間の執行のばらつきに対処する。
この改革では、常勤のESMA執行委員会も創設され、委員長と独立委員5人が、運営上の決定や個別企業に関する決定を担う。各国の規制当局は、より広範な政策策定と監督上の調整への参加を続ける。
理事会は、合同チームが情報、運営上の責任、専門知識をESMAに移管する2年間の移行期間を想定している。直接監督の対象となる企業がすでに取得しているMiCAライセンスは有効なままとなり、新たな認可を自動的に申請する必要は生じない。
提案されている枠組みでは、市場の大半を現行の各国監督モデルの下に残しつつ、少数の大手企業に対する監督を強化することになる。今後の決定を左右するのは、最終的な基準値、ESMAが利用できるリソース、そして基準の境界に近いプロバイダーの扱いだ。
交渉を始めるには、欧州議会が独自の立場を定めた後、理事会が交渉方針を正式に採択する必要がある。交渉によって、最終的にどれだけの暗号資産企業が各国レベルの監督からEUレベルの監督に移るのか、また移管をいつ開始できるのかが決まる。