
Sin embargo, el acuerdo de compromiso es considerablemente más limitado que el plan original de la Comisión Europea de someter a todos los proveedores de servicios de criptoactivos a la supervisión de ESMA. Los funcionarios estiman que solo entre 10 y 15 de unos 360 proveedores cumplirían los requisitos para la supervisión centralizada, informó Reuters.
El acuerdo establece la posición negociadora del Consejo, en lugar de modificar la ley de inmediato. El Consejo aún debe negociar la propuesta con el Parlamento Europeo.
Las licencias nacionales dejan al descubierto una brecha en la supervisión de toda la UE
El sistema de pasaporte de MiCA se diseñó para ofrecer a las empresas de criptoactivos una vía única de acceso al mercado europeo. Según el reglamento, un proveedor autorizado en un Estado miembro puede ofrecer servicios aprobados en otros lugares de la UE sin establecer una presencia física en cada país en el que opera.
Este sistema reduce la duplicación de trámites para las empresas que se expanden más allá de sus fronteras, pero también asigna una responsabilidad considerable a la autoridad nacional que concede la autorización inicial. Esto se debe a que las operaciones, los activos de los clientes y los sistemas tecnológicos de una empresa pueden crecer mucho más allá del mercado en el que obtuvo la licencia.
Las consecuencias salieron a la luz en una revisión de ESMA de julio de 2025 sobre la autorización que la Autoridad de Servicios Financieros de Malta concedió a un proveedor de criptoactivos no identificado.
ESMA cuestionó por qué se había aprobado a la empresa mientras seguían sin resolverse cuestiones importantes. Sus revisores encontraron pruebas insuficientes de que la evaluación para conceder la licencia hubiera abordado adecuadamente la gobernanza, los posibles conflictos de intereses, la infraestructura tecnológica, los mecanismos de custodia y ciertos riesgos de blanqueo de capitales.
La revisión no estableció que todas las licencias maltesas fueran deficientes. También reconoció la experiencia sectorial y los recursos de supervisión suficientes del regulador maltés, y recomendó mejoras en su proceso de autorización.
Posteriormente, Malta declaró que estaba aplicando las recomendaciones, pero se opuso a transferir la supervisión a ESMA y argumentó en septiembre de 2025 que MiCA era demasiado reciente para justificar otra capa regulatoria. La autoridad advirtió que la centralización podría generar burocracia y perjudicar la competitividad.
La disputa puso de relieve una tensión más amplia: la decisión de autorización de un regulador puede afectar a clientes de criptoactivos de toda Europa, incluso cuando otros organismos nacionales de supervisión tienen opiniones distintas sobre el nivel de escrutinio necesario.
Los mayores proveedores de criptoactivos se enfrentan a nuevos umbrales y a la aplicación de la normativa de la UE
En respuesta, los reguladores de la UE proponen un nuevo marco para abordar estos problemas.
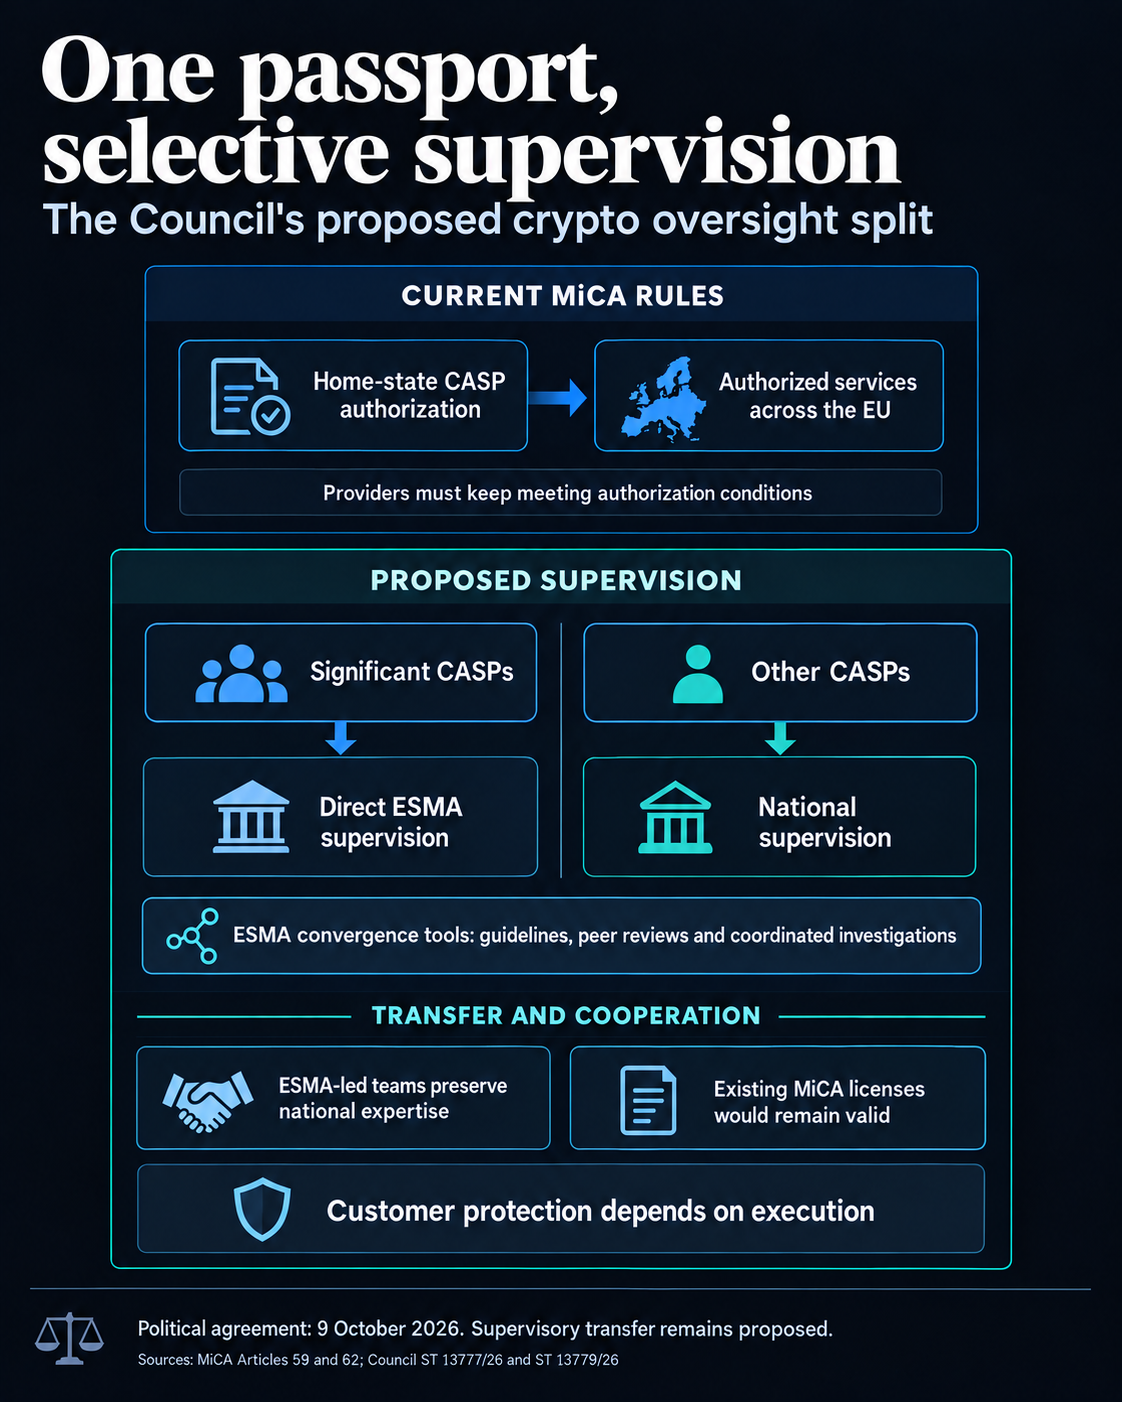
Según el borrador del Consejo, ESMA asumiría la supervisión directa de los proveedores de criptoactivos con al menos 15 millones de usuarios activos en la UE, o de aquellos que cumplan 3 de 5 criterios adicionales de importancia relacionados con su base de clientes, los activos bajo custodia, los volúmenes de transacciones y la interconexión financiera.
Entre esos criterios figuran tener más de 1 millón de usuarios activos, más de 1.000 millones de euros en criptoactivos bajo custodia y más de 4.000 millones de euros en transacciones anuales de clientes.
En conjunto, estos factores implican que la escala general de un proveedor y sus conexiones con el sistema financiero, en lugar de solo su lugar de constitución, determinarían si la supervisión pasa a ESMA.
La agencia obtendría facultades para solicitar información a las empresas bajo su supervisión directa, realizar inspecciones, investigar infracciones e imponer sanciones económicas. El borrador también prevé que la autoridad pueda restringir servicios o retirar autorizaciones si las empresas no cumplen los requisitos regulatorios.
Aunque la mayoría de los proveedores de servicios de criptoactivos seguiría bajo la supervisión de los reguladores nacionales, ESMA utilizaría directrices, revisiones inter pares, investigaciones coordinadas y determinadas facultades de intervención para abordar la aplicación desigual de la normativa en distintas jurisdicciones.
La reforma también crearía una junta ejecutiva de ESMA a tiempo completo, integrada por una presidencia y cinco miembros independientes, para encargarse de las decisiones operativas y las relativas a empresas específicas. Los reguladores nacionales seguirían participando en la coordinación general de las políticas y la supervisión.
El Consejo prevé un período de transición de dos años durante el cual equipos conjuntos transferirían a ESMA información, responsabilidades operativas y conocimientos especializados. Las licencias de MiCA existentes para las empresas que pasen a estar bajo supervisión directa seguirían siendo válidas, lo que evitaría tener que solicitar automáticamente una nueva autorización.
La estructura propuesta sometería a un grupo reducido de grandes empresas a un mayor escrutinio supervisor, mientras que la mayoría del mercado seguiría dentro del modelo nacional actual. Las preguntas decisivas se refieren ahora a los umbrales definitivos, los recursos disponibles de ESMA y el trato que recibirían los proveedores cercanos al límite.
El Consejo debe adoptar formalmente su posición negociadora antes de que puedan comenzar las conversaciones, una vez que el Parlamento Europeo establezca la suya. Esas negociaciones determinarán cuántas empresas de criptoactivos pasarán finalmente de la supervisión nacional a la de la UE y cuándo podrá comenzar la transferencia.