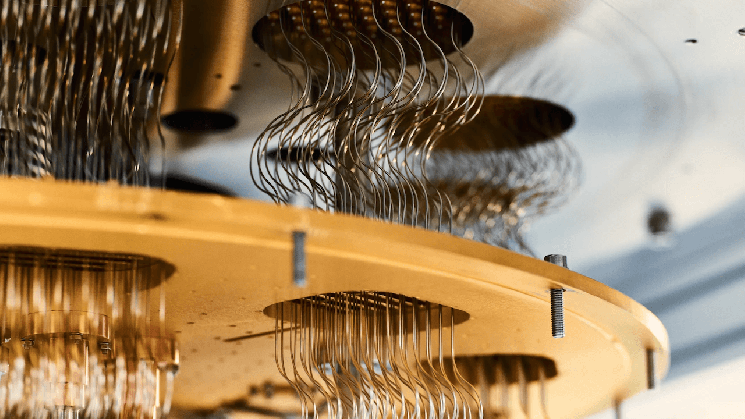
Googleの手法は、プロセッサーの小さな領域にノイズを含む量子状態を導入し、連携した測定によってエラーを検出して不完全な試行を排除することで、このボトルネックに対処する。 研究者らはまた、異なる誤り訂正方式の間で精製された量子状態を転送する方法も実証した。これは量子システムを大規模化するうえで重要な能力だ。 Googleは、依然として重大な技術的課題が残っていると認めつつ、今回の発見について、従来型の機械では解決できない問題を解ける、実用的でフォールトトレラントな量子コンピューターの構築に向けた重要な一歩だと説明した。 ビットコインの量子セキュリティ脅威 このブレークスルーは、量子コンピューティングによってビットコインの暗号セキュリティがいずれ脆弱になる可能性への懸念が高まる中で発表された。これは「Qデー」として知られる、予想されている節目だ。 3月、Googleの研究者らは別の分析を発表し、ビットコインのデジタル署名を支える楕円曲線暗号を破るには、物理量子ビットが50万個未満で済む可能性があると示唆した。これは、これまでの一部の推定より約20倍少ない。 この研究ではまた、十分に高度な量子コンピューターが、公開された公開鍵からビットコインの秘密鍵を約9分で導き出し、取引が承認される前に攻撃者が横取りできる可能性を示す理論上のシナリオも提示した。 研究者らは、古いウォレット形式や再利用されたアドレスを含め、公開鍵が公開されていることで、約690万BTCが危険にさらされる可能性があると推定した。 ただし、現時点でそのような攻撃を実行できる量子コンピューターは存在しない。Googleの最新のマジック状態に関する研究は、ビットコインの暗号を破る能力を実証したものではないが、将来それを実現する可能性のあるマシンの開発における技術的障害の1つに対処している。 9月、Fidelity Digital Assetsは、十分に強力な量子コンピューターが、公開されたビットコインの公開鍵からいずれ秘密鍵を導き出す可能性があると警告した。同社は、SHRINCSと呼ばれる提案方式を含む量子耐性署名システムを検討する一方、署名の大型化によってビットコインの取引処理能力が低下し、手数料が増加するおそれがあると指摘した。 今後の課題 今週、暗号資産取引所のCoinbaseは、ビットコインを量子耐性暗号へ移行する際の課題を詳述した評価を発表した。 ビットコインの供給量の約15%を保護しているという同取引所は、既存の署名アルゴリズムの置き換えは解決策の一部にすぎないと強調した。開発者は、機関投資家向けのカストディシステム、ブロックチェーンの限られた容量、既存ウォレットとの互換性、休眠アドレスに保管された資金についても考慮しなければならない。 Coinbaseは、より柔軟な暗号保護を導入するための基盤となる可能性のある提案として、BIP-360などを挙げた。 特に難しい問題は、秘密鍵を紛失したり、別の理由で資金を新たなセキュリティ基準に移行できなかったりした所有者のウォレットに保管されているビットコインだ。ネットワークが量子耐性の保護を導入した後も、こうした保有分は危険にさらされたままになる可能性がある。 Googleはこれとは別に、自社システムをポスト量子暗号へ移行する目標を2029年に設定しており、業界全体で準備が進められていることを示している。 ビットコインにとっての課題は、差し迫ったセキュリティ上の破綻ではなく、量子コンピューターが既存の保護を脅かすほど強力になる前に、分散型ネットワーク全体でアップグレードを調整するために時間がかかり得ることだ。