
BIP138が提案するのは、ディスクリプター、ウォレットポリシー、その他のシード以外のメタデータを格納した暗号化ファイルだ。暗号化する前に、秘密鍵の情報は取り除かなければならない。バックアップ対象のウォレットの適格なxpubを持つ人は、ウォレットのシードがなくてもファイルのコピーを復号できる。これにより、復元に必要な公開鍵とスクリプト構造が明らかになる一方、xpubだけでは署名に必要な秘密鍵を得られない。
草案では、復号できる人に制限を設けている。スクリプトに直接現れる公開鍵と、支出時に露出する可能性のあるxpubルートは、復元用キーから除外される。共同署名者のキーが除外されていれば、その人はそのキーを使ってファイルを開くことはできない。こうした制限により、オンチェーンの公開鍵がオフチェーンのバックアップを開く鍵になるのを防ぐ。
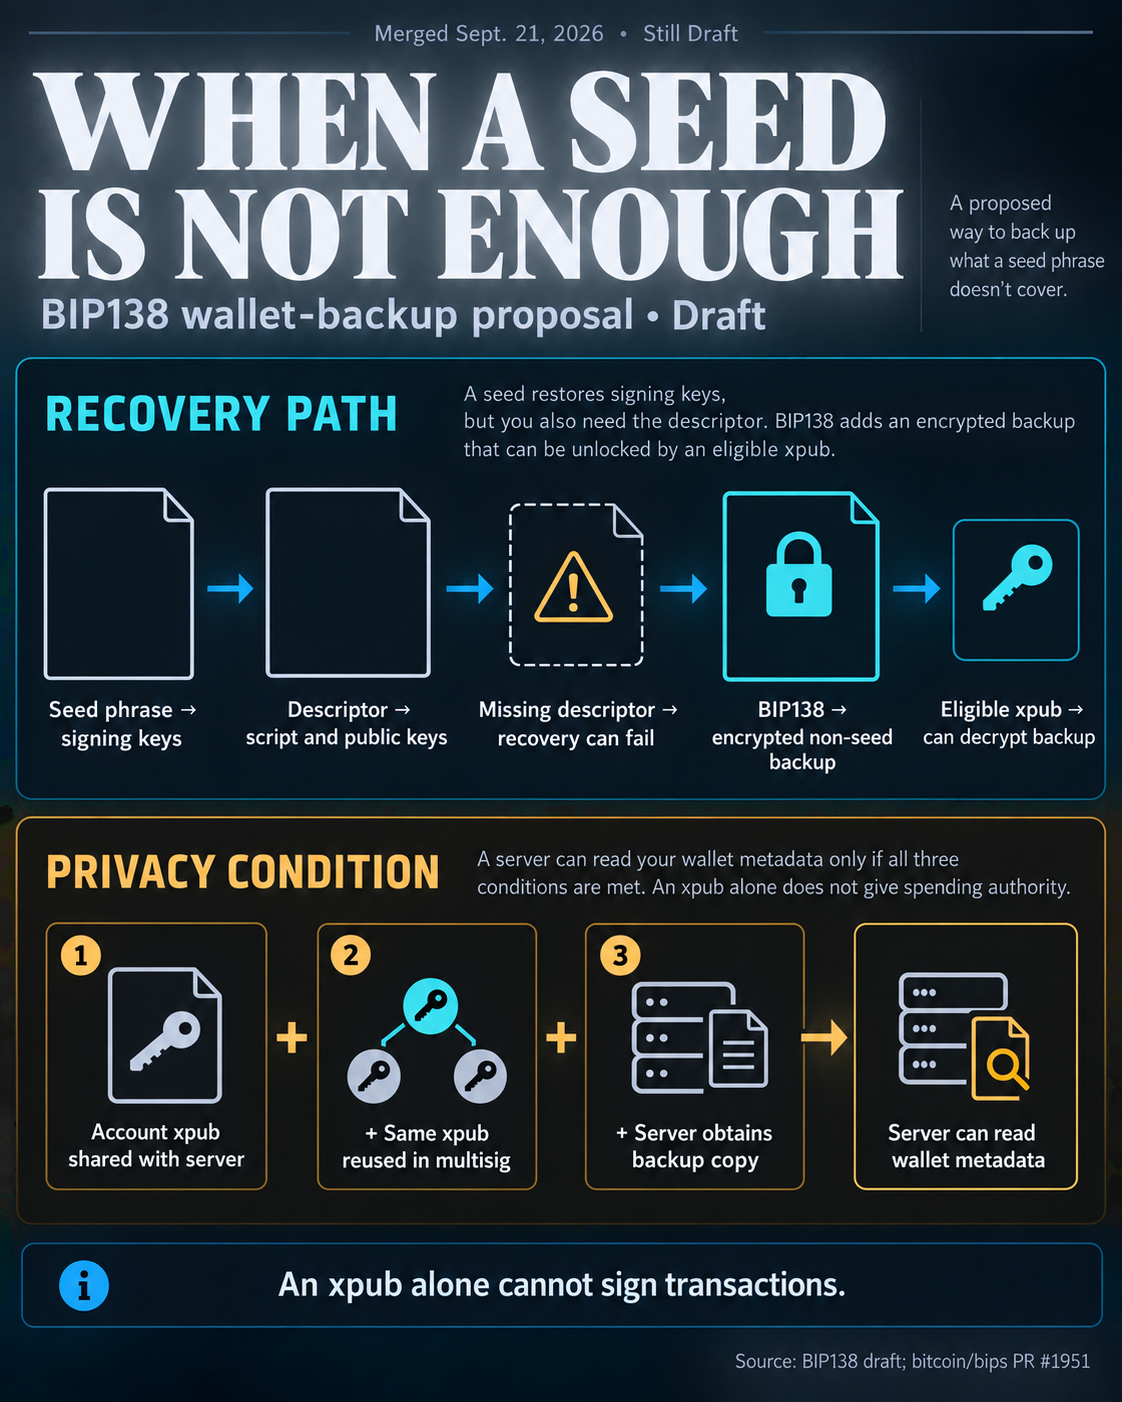
プライバシー上の警告は、マルチシグウォレットが作成される前にxpubが開示されている場合に関するものだ。ウォレットサービスのサーバーがすでにアカウントのxpubを知っており、その同じxpubが適格なマルチシグキーとして再利用されている場合、サーバーがバックアップのコピーを入手すれば復号できる可能性がある。サーバーはファイル内のウォレットメタデータを知ることができるが、それだけで支出権限を得るわけではない。BIPが説明しているのは条件付きの情報露出であり、報告済みの侵害ではない。
コマンドラインでのビルド手順を備えた、公開Rust実装が存在する。BIPによると、ビットコインウォレットのLianaは、現行のBIP138ファイルと互換性のない旧形式のバックアップを使用している。したがって、この提案のマージによって確立されるのは公開された草案であり、ビットコインネットワークの変更でも、現在のウォレットがこの形式を作成・復元できるという保証でもない。