
La respuesta de BIP138 es un archivo cifrado que contiene descriptores, políticas de billetera u otros metadatos que no sean semillas. El material de claves privadas debe eliminarse antes del cifrado. El titular de una xpub apta de la billetera respaldada puede descifrar una copia sin la semilla de la billetera. Eso revela las claves públicas y la estructura del script necesarias para la recuperación, mientras que la xpub por sí sola no le da al titular las claves privadas necesarias para firmar.
El borrador establece límites sobre quién puede descifrar. Se excluyen como claves de recuperación las claves públicas que aparecen directamente en un script y las raíces xpub que podrían quedar expuestas al gastar. Si se excluye la clave de un cosignatario, esa persona no puede usarla para abrir el archivo. Esos límites impiden que una clave pública en cadena se convierta en una clave para acceder a la copia de seguridad fuera de la cadena.
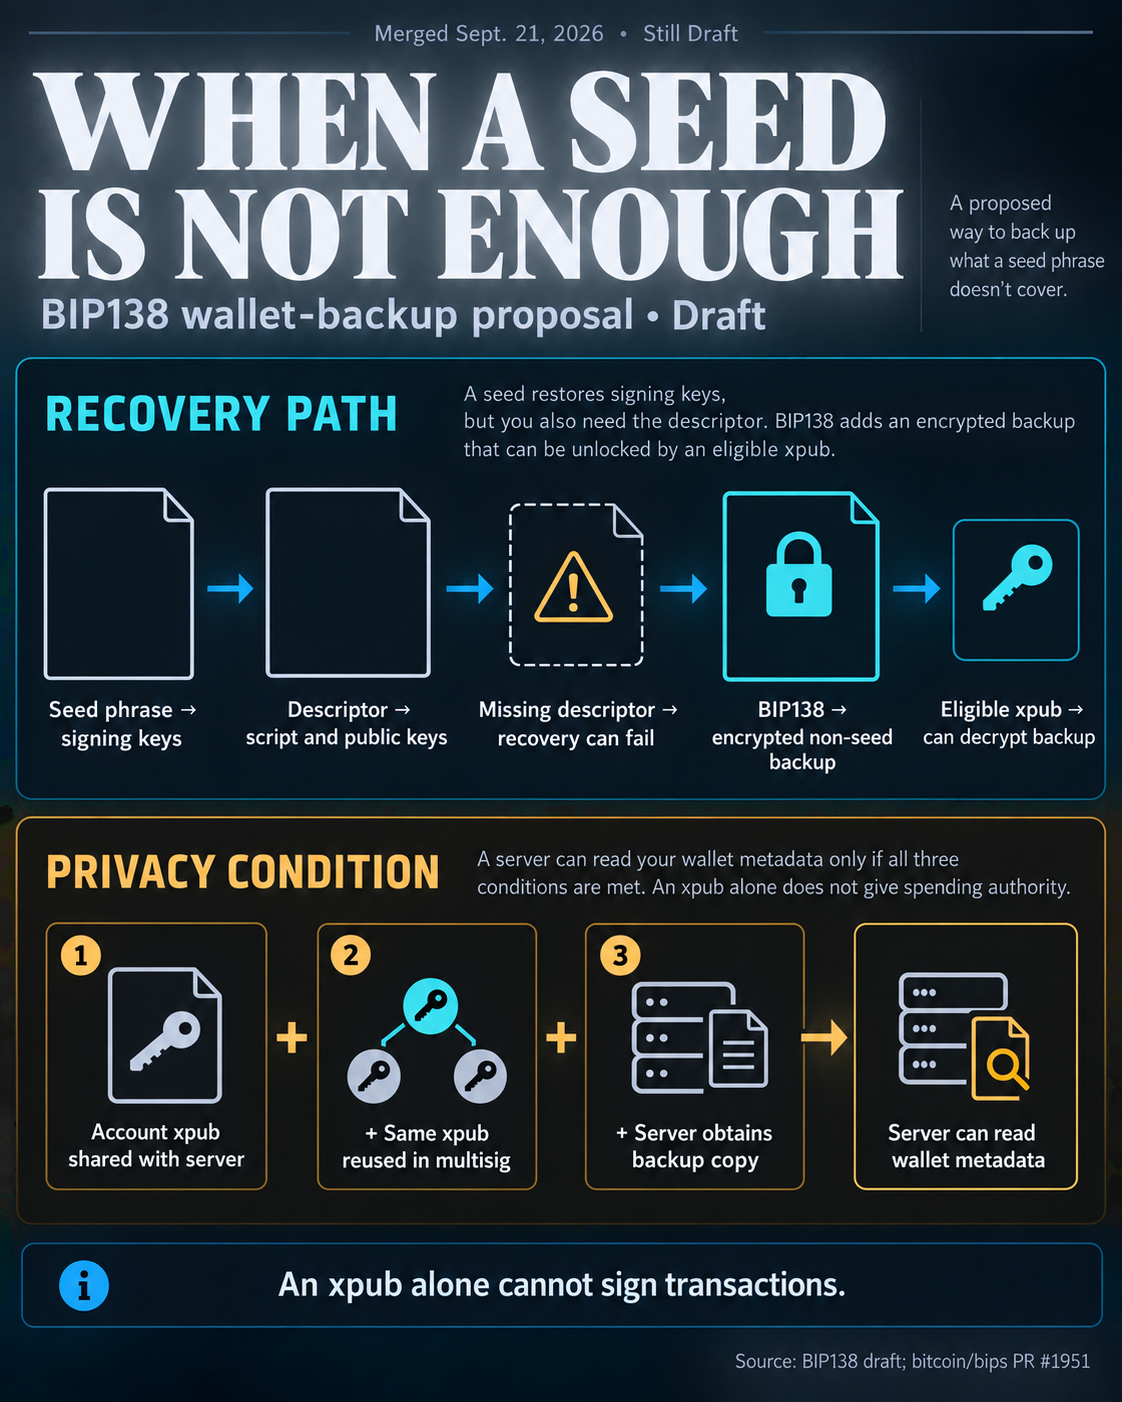
La advertencia de privacidad se refiere a una xpub divulgada antes de crear la billetera multifirma. Si el servidor de un servicio de billetera ya conoce la xpub de una cuenta y esa misma xpub se reutiliza como clave multifirma apta, el servidor podría descifrar la copia de seguridad si obtiene una copia. Podría conocer los metadatos de la billetera que contiene, aunque esto por sí solo no le daría autoridad para gastar. La BIP describe una exposición condicional, no una filtración reportada.
Existe una implementación pública en Rust con instrucciones para compilar desde la línea de comandos. La BIP dice que Liana, una billetera de Bitcoin, utiliza un formato de copia de seguridad anterior que es incompatible con el archivo actual de BIP138. Por lo tanto, la incorporación de la propuesta establece un borrador publicado, no un cambio en la red de Bitcoin ni una garantía de que las billeteras actuales puedan crear y restaurar este formato.