
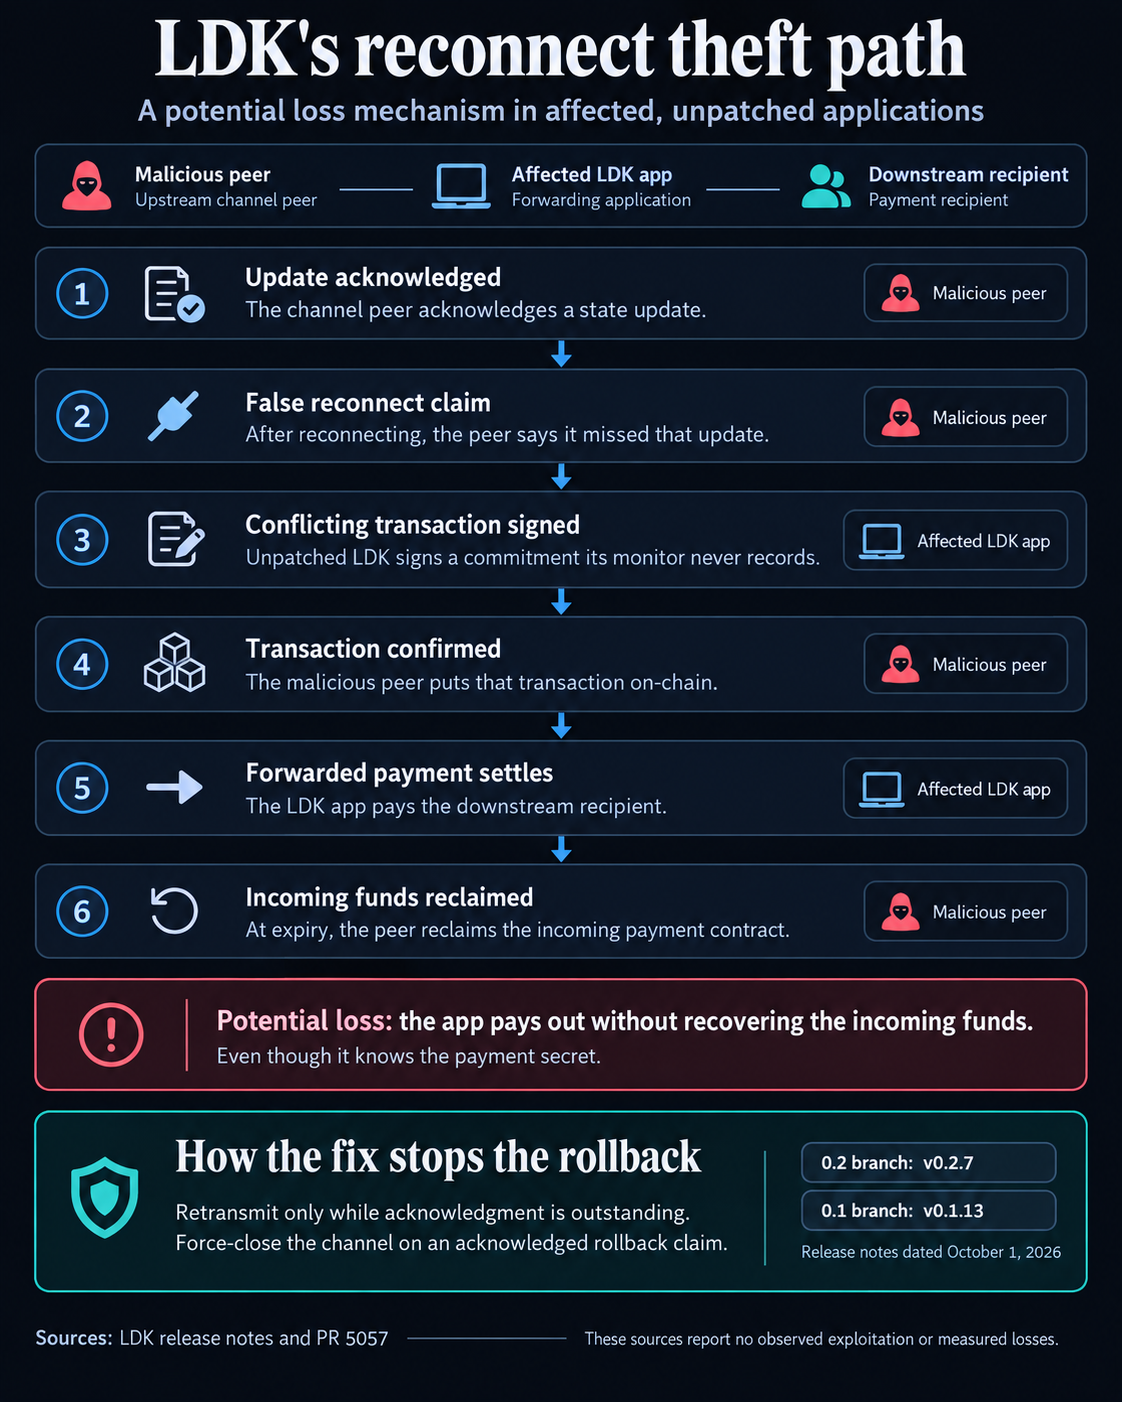
コミットメントトランザクションは、チャネルで合意された状態を表し、ビットコインのブロックチェーン上でチャネルを決済するために利用できます。PR 5057で説明されているシナリオでは、新たに署名されたトランザクションが、チャネルのオンチェーン請求権を追跡するコンポーネントであるLDKのチャネルモニターに記録されていませんでした。
この不備により、転送された支払いが損失につながる可能性がありました。悪意のある送信者はトランザクションをオンチェーンで承認させ、次の受取人への支払いを決済させることができました。その後、転送ノードが通常なら支払い請求に使う秘密を知っていたとしても、期限切れになった受信側の支払い契約を取り戻すことができました。
転送アプリは、対応する受信側の資金を回収できないまま、下流に支払いを行っていたことになります。この修正により、相手側の承認が未完了の場合に限って再送信が可能になり、相手側がすでに承認した更新を見逃したと主張した場合には、チャネルを強制的に閉鎖します。
LDKの再接続修正と合わせて、バージョン0.2.7では、流動性サービスが支払い処理の一環としてチャネルを開くLSPS2のジャストインタイム支払いに関する、別の盗難経路にも対処しています。
傍受された支払いで金額を偽ると、サービスがチャネルを開き、受信した支払いで賄える額を超えるビットコインを転送する可能性がありました。サービスはその差額を自らの資金で補うことになります。PR 5042はこの金額チェックに対処しています。
このリスクはLSPS2のサービスフローに関するものです。v0.1.13のリリースノートには共通の再接続修正が記載されていますが、LSPS2の修正は記載されていません。
これらの不具合は、CryptoSlateが9月13日のLDK v0.2.6に関する報道で取り上げた、splice手数料の流用や保存状態の読み込みに関するバグとは異なります。以下の更新で説明されているように、Core Lightningは別の実装です。
LDKのアーキテクチャ文書によると、このSDKはアプリケーション内でコンパイルされ、実行されます。開発者は、関連する修正版ライブラリのコードをデプロイするソフトウェアに組み込む必要があります。LSPS2との統合については、PR 5042のコミット説明で、以前のバージョンによってキューに登録された支払い契約には未検証の金額が残っていると指摘されています。チームはライブラリを更新するだけでなく、それらの保留中の契約にも対処する必要があります。