
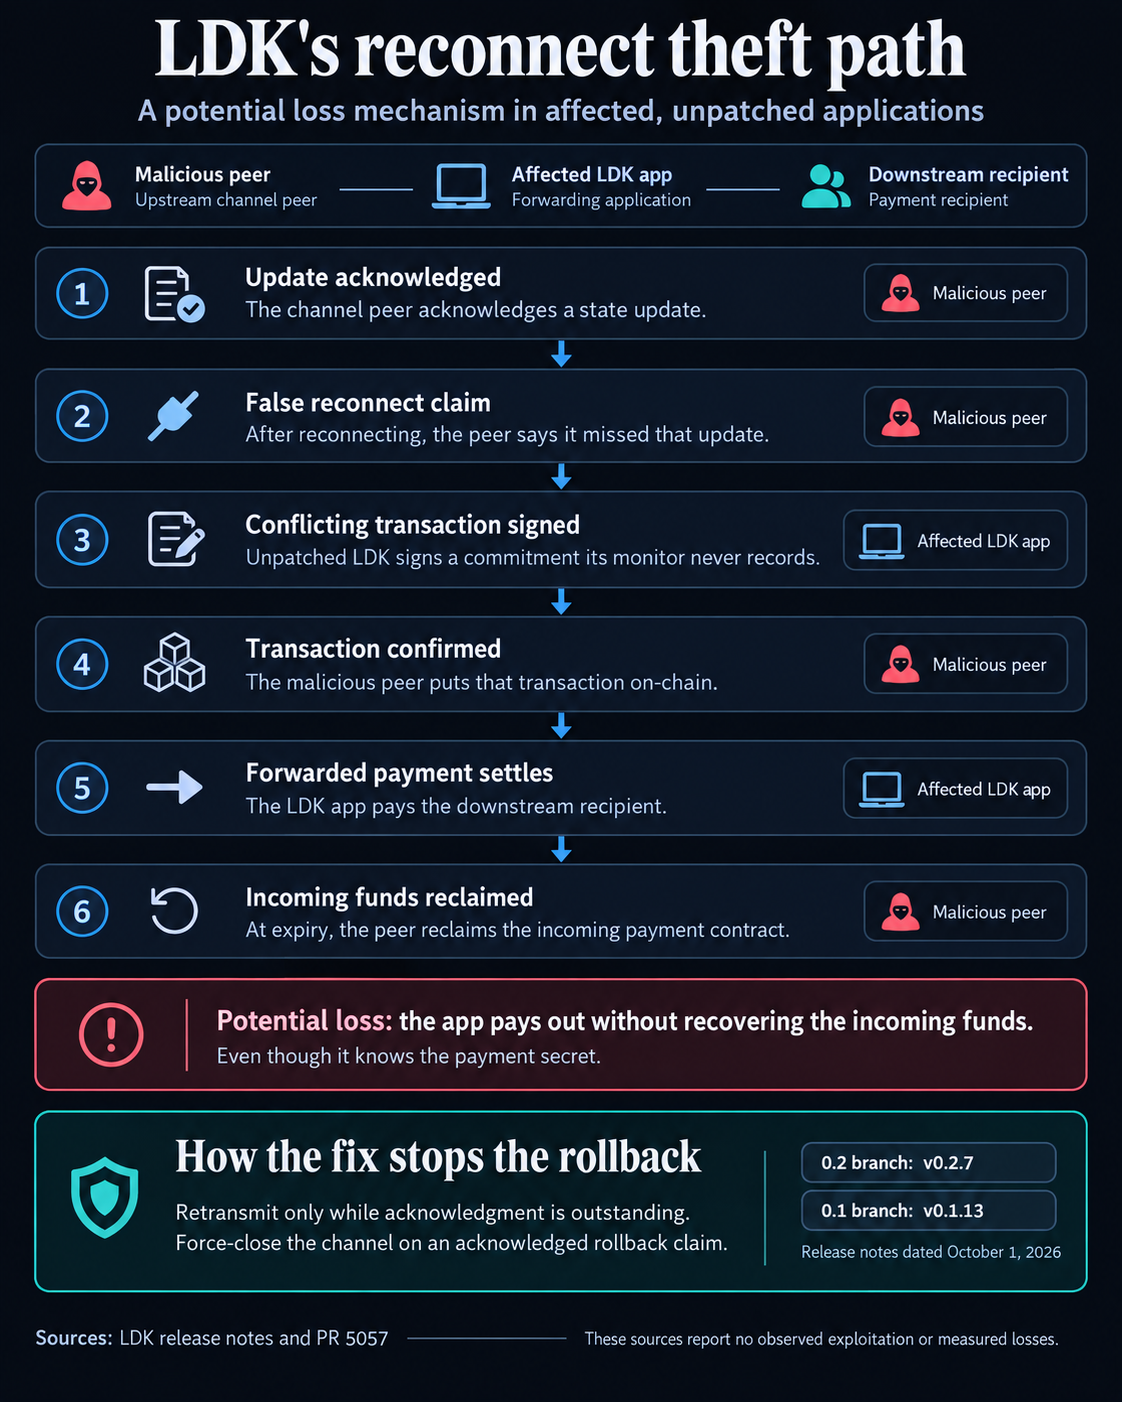
Eine Commitment-Transaktion bildet den vereinbarten Zustand eines Channels ab und kann dazu verwendet werden, ihn auf der Bitcoin-Blockchain abzuwickeln. Im in PR 5057 beschriebenen Szenario wurde die neu signierte Transaktion nicht von LDKs Channel-Monitor aufgezeichnet, der Komponente, die die On-Chain-Ansprüche des Channels verfolgt.
Diese Lücke könnte eine weitergeleitete Zahlung in einen Verlust verwandeln. Der böswillige Sender könnte die Transaktion On-Chain bestätigen und die Zahlung mit dem nächsten Empfänger abwickeln lassen. Anschließend könnte er den eingehenden Zahlungs-Contract zurückfordern, wenn dieser abläuft, obwohl der weiterleitende Node das Geheimnis kannte, das normalerweise zum Einfordern der Zahlung verwendet wird.
Die weiterleitende Anwendung hätte die Zahlung an den nachgelagerten Empfänger geleistet, ohne die entsprechenden eingehenden Mittel zurückzuerhalten. Die Fehlerbehebung erlaubt eine erneute Übertragung nur, solange die Bestätigung des Peers noch aussteht, und erzwingt die Schließung des Channels, wenn der Peer behauptet, eine bereits bestätigte Aktualisierung sei verpasst worden.
Neben der LDK-Fehlerbehebung für Wiederverbindungen behebt Version 0.2.7 einen anderen Diebstahlpfad im Zusammenhang mit LSPS2-Zahlungen mit sofortiger Liquiditätsbereitstellung, bei denen ein Liquiditätsdienst im Rahmen der Zahlungsabwicklung einen Channel eröffnet.
Eine abgefangene Zahlung könnte mit einem falschen Betrag dargestellt werden, sodass der Dienst einen Channel eröffnet und mehr Bitcoin weiterleitet, als die eingehende Zahlung bereitgestellt hat. Der Dienst würde die Differenz aus eigenen Mitteln decken. PR 5042 behebt diese Prüfung des Betrags.
Dieses Risiko betrifft den LSPS2-Dienstablauf. In den Versionshinweisen zu v0.1.13 ist die gemeinsame Fehlerbehebung für Wiederverbindungen aufgeführt, nicht aber die LSPS2-Fehlerbehebung.
Diese Fehler unterscheiden sich von den Fehlern bei der Umleitung von Splice-Gebühren und beim Laden gespeicherter Zustände, über die CryptoSlate in seinem Bericht vom 13. September zu LDK v0.2.6 berichtete. Core Lightning ist eine separate Implementierung, wie im nachfolgenden Update beschrieben.
Die Architekturdokumentation von LDK erläutert, dass das SDK innerhalb von Anwendungen kompiliert und ausgeführt wird. Entwickler müssen den relevanten, gepatchten Bibliothekscode in die bereitgestellte Software integrieren. Für LSPS2-Integrationen weist die Erläuterung des Commits zu PR 5042 darauf hin, dass Zahlungs-Contracts, die von einer früheren Version in die Warteschlange gestellt wurden, ungeprüfte Beträge enthalten. Teams müssen diese ausstehenden Contracts berücksichtigen und zugleich die Bibliothek aktualisieren.