
Les critiques de Bons portent sur xrpld 3.4.1, la version d’urgence publiée le 25 septembre pour remédier à des problèmes sensibles sur le plan de la sécurité dans le logiciel du $XRP Ledger.
D’après les éléments qu’il a publiés, la version a été distribuée sous forme de binaires, tandis que le code source correspondant était retenu.
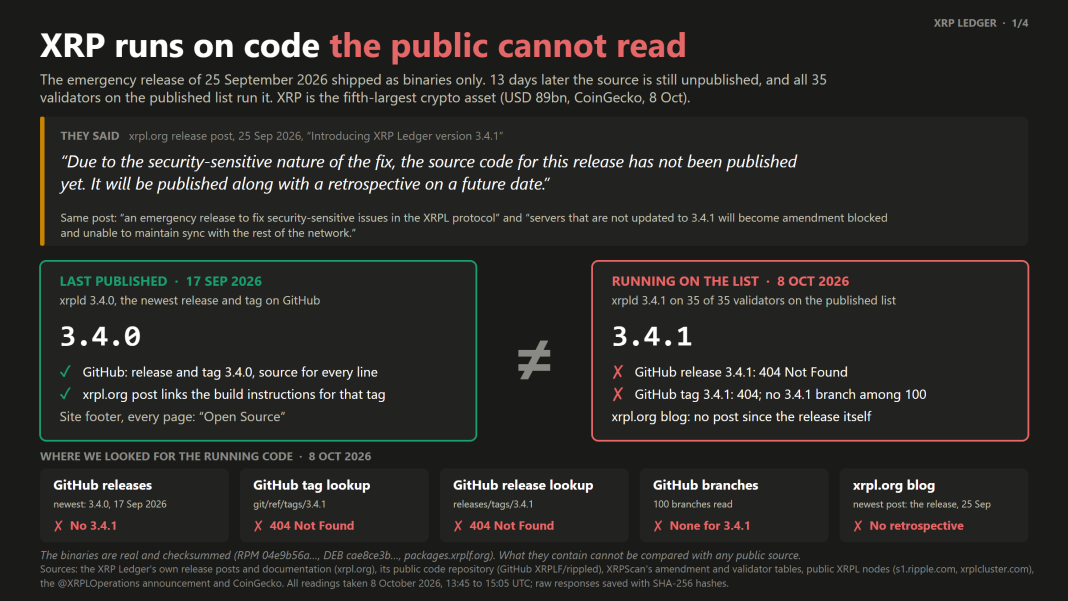
Dans son avis de publication, XRPL indiquait que le code serait publié plus tard, avec une rétrospective, car révéler immédiatement la correction risquait d’exposer la vulnérabilité avant la mise à niveau des validateurs.
Bons ne conteste pas que la raison invoquée était la sécurité. Il reproche au réseau d’avoir fonctionné pendant plusieurs jours avec un logiciel que des personnes extérieures ne pouvaient pas inspecter de manière indépendante.
Bons affirme que les validateurs ont utilisé la version 3.4.1 avant que le public ait accès au code
La première partie de son argumentation porte sur la transparence.
Les recherches de Bons montrent que xrpld 3.4.0 était la dernière version balisée disponible publiquement dans le dépôt GitHub au moment de son examen du 8 octobre. Entre-temps, les validateurs qu’il a vérifiés utilisaient déjà la version 3.4.1.
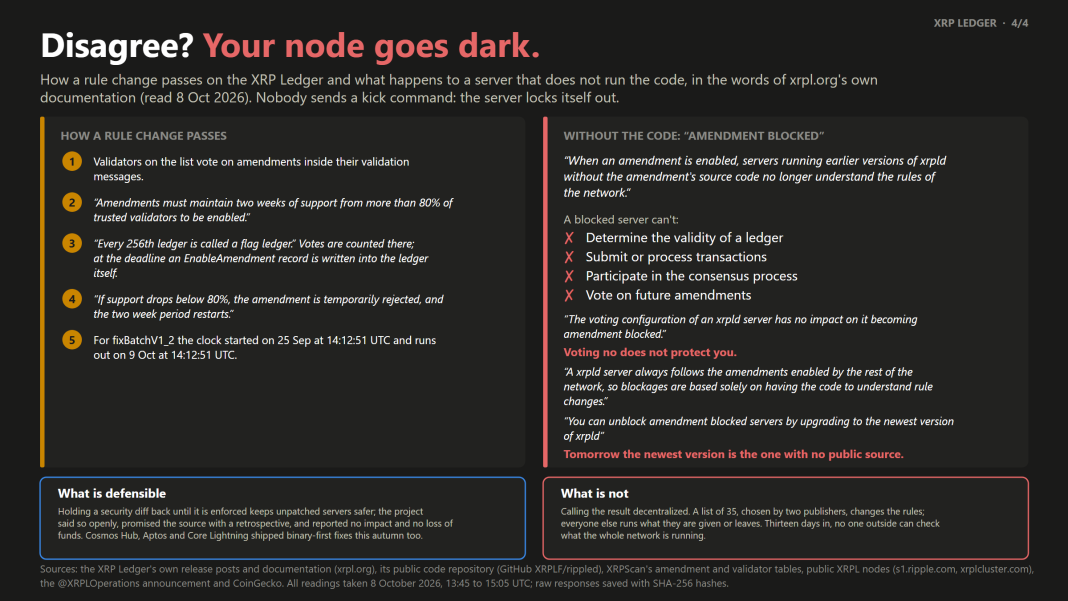
Son infographie indique que les 35 validateurs de la liste par défaut publiée étaient tous passés à la version 3.4.1, alors que le code source de cette version n’était toujours pas disponible publiquement.
Bons affirme que cela crée un problème de confiance : on a en pratique demandé aux opérateurs de nœuds d’exécuter des binaires qu’ils ne pouvaient pas vérifier à l’aide du code source public.
Il a comparé cette situation à ce qu’il décrit comme de meilleures pratiques d’urgence sur d’autres réseaux, où les développeurs peuvent demander aux opérateurs d’utiliser un binaire corrigé et le code open source correspondant, sans nécessairement révéler la vulnérabilité précise avant qu’une part suffisante du réseau ait été mise à niveau.
Les 35 validateurs sont au cœur de ses critiques
Pour Bons, le problème plus général n’est pas seulement que le code ait été temporairement fermé, mais aussi de savoir qui décide réellement de l’entrée en vigueur d’un changement de règles.
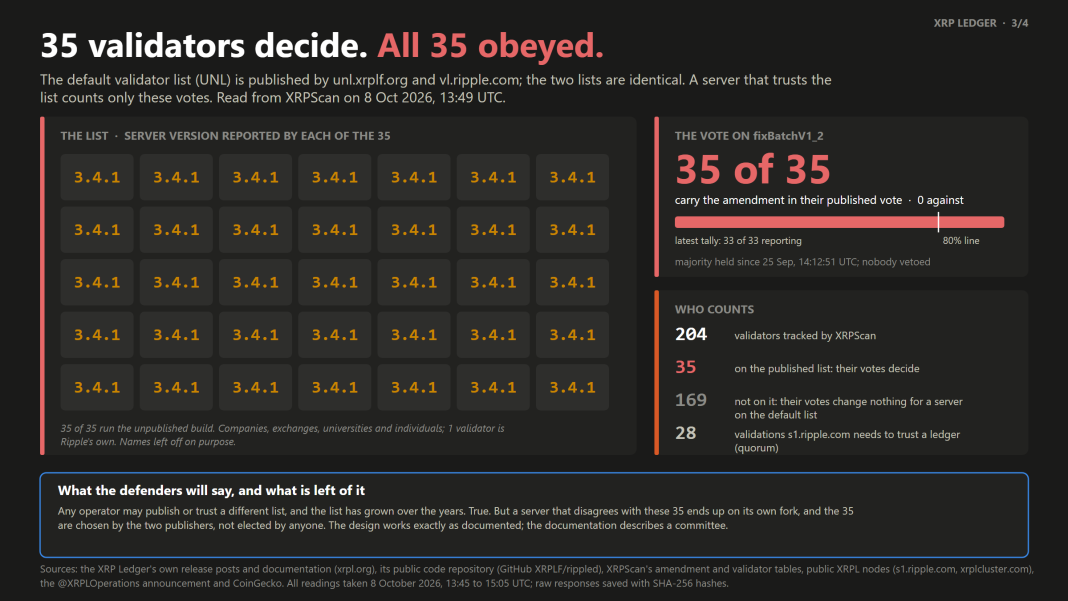
Son analyse distingue les quelque 204 validateurs suivis par XRPScan du groupe beaucoup plus restreint figurant sur la liste des validateurs par défaut publiée.
L’infographie indique que cette liste compte 35 validateurs, précisant que leurs votes sont ceux qui comptent pour les serveurs suivant la liste par défaut.
Bons affirme que, lors de son examen, la liste publiée sur unl.xrplf.org et celle de vl.ripple.com étaient identiques. Il en conclut que XRPL fonctionne bien davantage selon un modèle d’autorité avec permission que comme un système de consensus entièrement ouvert.
Il qualifie Ripple et la $XRP Ledger Foundation de « faiseurs de rois », car, selon lui, le contrôle de la liste de confiance par défaut donne à ceux qui la publient une influence disproportionnée sur les votes des validateurs qui comptent.
Il s’agit de son interprétation du modèle de gouvernance, et non d’une description neutre du consensus de XRPL.
Les 35 ont soutenu fixBatchV1_2
Bons évoque également le déploiement de fixBatchV1_2, intégré au logiciel 3.4.1.
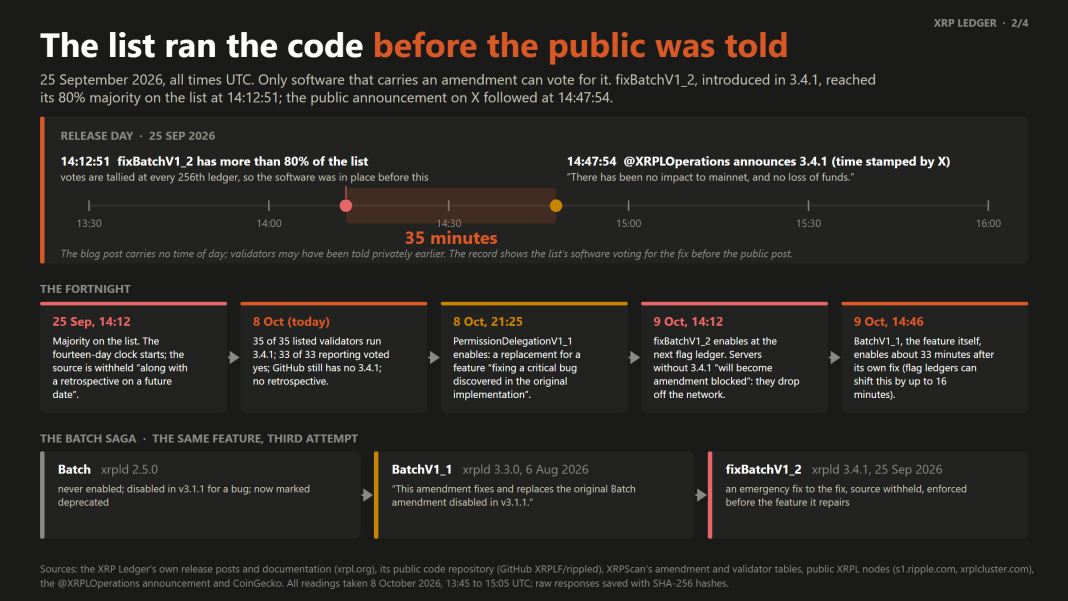
Selon sa chronologie, l’amendement a dépassé le seuil de 80 % sur la liste des validateurs publiée à 14:12:51 UTC le 25 septembre, tandis que l’annonce publique de la version 3.4.1 a suivi environ 35 minutes plus tard, à 14:47:54 UTC.
Il s’appuie sur cette séquence pour affirmer que le groupe de validateurs par défaut utilisait déjà le nouveau logiciel et votait avec celui-ci avant que le grand public en soit informé.
Au 8 octobre, ses données montraient que les 35 validateurs sur 35 de la liste publiée avaient adopté l’amendement fixBatchV1_2, et qu’aucun ne votait contre.
Que se passe-t-il pour les nœuds qui ne se mettent pas à niveau ?
La quatrième partie de l’argumentation de Bons porte sur le blocage par amendement.
Le processus d’amendement de XRPL exige le soutien de plus de 80 % des validateurs de confiance pendant deux semaines avant qu’un changement soit activé. Si ce soutien se maintient, l’amendement devient une règle du réseau.
Les serveurs qui ne comprennent pas l’amendement nouvellement activé peuvent être bloqués par amendement.
Bons souligne qu’un tel serveur ne peut plus suivre correctement le registre tant qu’il n’a pas été mis à niveau. Ses documents énumèrent plusieurs conséquences : il ne peut pas déterminer la validité du registre, traiter des transactions, participer au consensus ni voter sur de futurs amendements.
Pour Bons, cela renforce son argument sur la centralisation, car rejeter le logiciel ne permet pas de préserver une position alternative au sein du même réseau.
Un nœud qui conserve des règles incompatibles se sépare de fait de la chaîne suivie par le groupe de validateurs de confiance.
Bons qualifie de « fraude » les affirmations sur la décentralisation du $XRP
Les propos de Bons vont bien au-delà d’une critique technique.
Il affirme que vendre le $XRP au public tout en présentant le réseau comme décentralisé constitue une « pure fraude ». Il reprend également ses critiques de longue date concernant la distribution initiale du $XRP et les ventes historiques de Ripple.
Ce sont des allégations et des opinions de Bons, et non des conclusions juridiques établies.
Son argument plus large est que XRPL combine une liste publiée de validateurs de confiance, une compatibilité logicielle obligatoire et, dans ce cas, du code source temporairement non publié, d’une manière qui, selon lui, confère trop de pouvoir à un petit groupe.
Le contenu reconnaît également l’argument opposé : tout opérateur XRPL peut configurer une autre liste de validateurs, et retenir les différences de sécurité jusqu’à l’application du correctif peut réduire le risque que des attaquants exploitent des serveurs non corrigés.
Bons répond que ces mesures de protection ne changent rien à l’importance pratique de la liste par défaut.
À son avis, la vraie question n’est pas de savoir si un opérateur peut choisir d’autres validateurs, mais si un serveur en désaccord avec les règles dominantes peut continuer à participer au même réseau.
C’est le cœur de sa dernière attaque contre la gouvernance de $XRP Ledger.