
Las críticas de Bons se centran en xrpld 3.4.1, la versión de emergencia publicada el 25 de septiembre para abordar problemas sensibles de seguridad en el software del Ledger $XRP.
Según el material que publicó, la versión se distribuyó como binarios mientras se retenía el código fuente correspondiente.
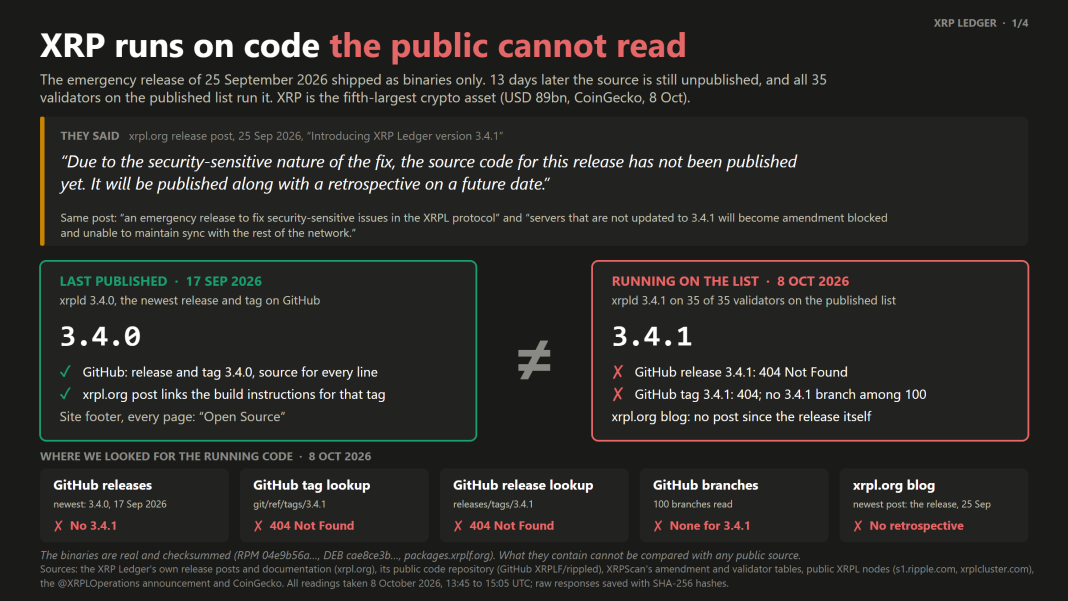
El aviso de publicación de XRPL indicaba que el código se publicaría más adelante, junto con un análisis retrospectivo, porque revelar la corrección de inmediato podía exponer la vulnerabilidad antes de que los validadores actualizaran.
Bons no cuestiona que la seguridad fuera la razón esgrimida. Su objeción es que la red pasó días ejecutando software que terceros no podían inspeccionar de forma independiente.
Bons afirma que los validadores ejecutaron 3.4.1 antes de que el público tuviera acceso al código
La primera parte de su argumento se centra en la transparencia.
La investigación de Bons muestra que xrpld 3.4.0 era la última versión etiquetada disponible públicamente en el repositorio de GitHub cuando realizó su revisión del 8 de octubre. Mientras tanto, los validadores que comprobó ya ejecutaban la versión 3.4.1.
Su infografía indica que los 35 validadores de la lista predeterminada publicada habían pasado a la versión 3.4.1, mientras que el código fuente de esa compilación aún no estaba disponible públicamente.
Bons sostiene que esto genera un problema de confianza: en la práctica, se pidió a los operadores de nodos que ejecutaran binarios que no podían auditar comparándolos con el código fuente público.
Contrastó esto con lo que describió como una mejor práctica de emergencia en otras redes, donde los desarrolladores pueden indicar a los operadores que usen un binario corregido y el código abierto correspondiente, sin necesariamente revelar la vulnerabilidad exacta hasta que una parte suficiente de la red haya actualizado.
Los 35 validadores, en el centro de sus críticas
Para Bons, el problema de fondo no es solo que el código se cerrara temporalmente, sino quién determina realmente si un cambio de reglas entra en vigor.
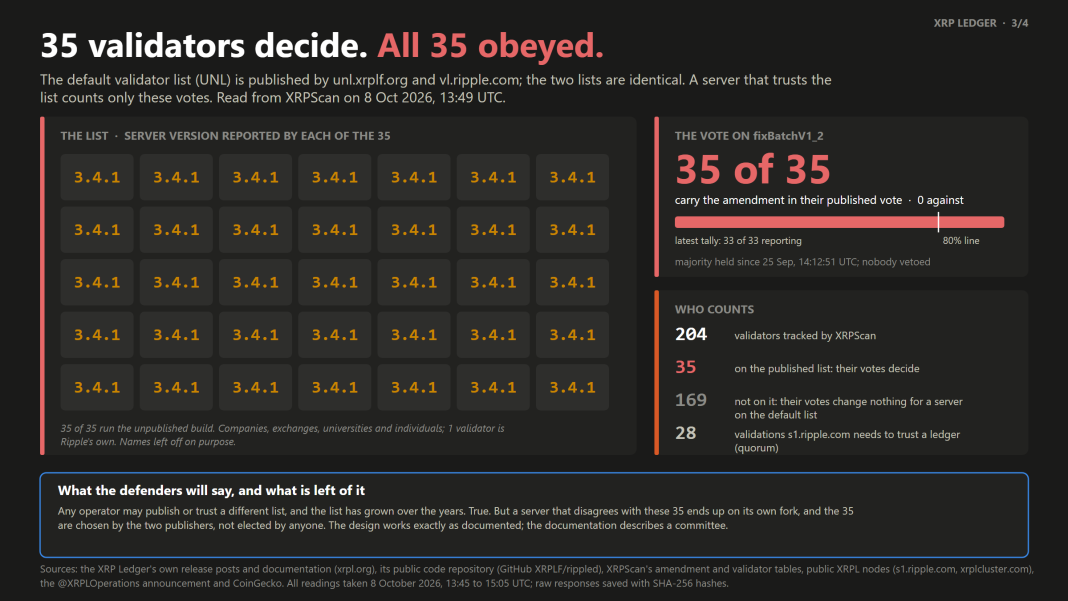
Su análisis distingue entre los aproximadamente 204 validadores que registra XRPScan y el grupo mucho más reducido que aparece en la lista predeterminada de validadores publicada.
La infografía cifra esa lista en 35 validadores y señala que los votos que cuentan son los de estos validadores para los servidores que siguen la lista predeterminada.
Bons afirma que, en su revisión, la lista publicada en unl.xrplf.org y vl.ripple.com era idéntica. A partir de ello, sostiene que XRPL funciona mucho más como un modelo de autoridad con permisos que como un sistema de consenso totalmente abierto.
Describe a Ripple y a la Fundación $XRP Ledger como «hacedores de reyes» porque, a su juicio, el control de la lista predeterminada de confianza otorga a quienes la publican una influencia desproporcionada sobre qué votos de validadores cuentan.
Esa es su interpretación del modelo de gobernanza, no una descripción neutral del consenso de XRPL.
Los 35 apoyaron fixBatchV1_2
Bons también señala la implementación de fixBatchV1_2, incluida en el software 3.4.1.
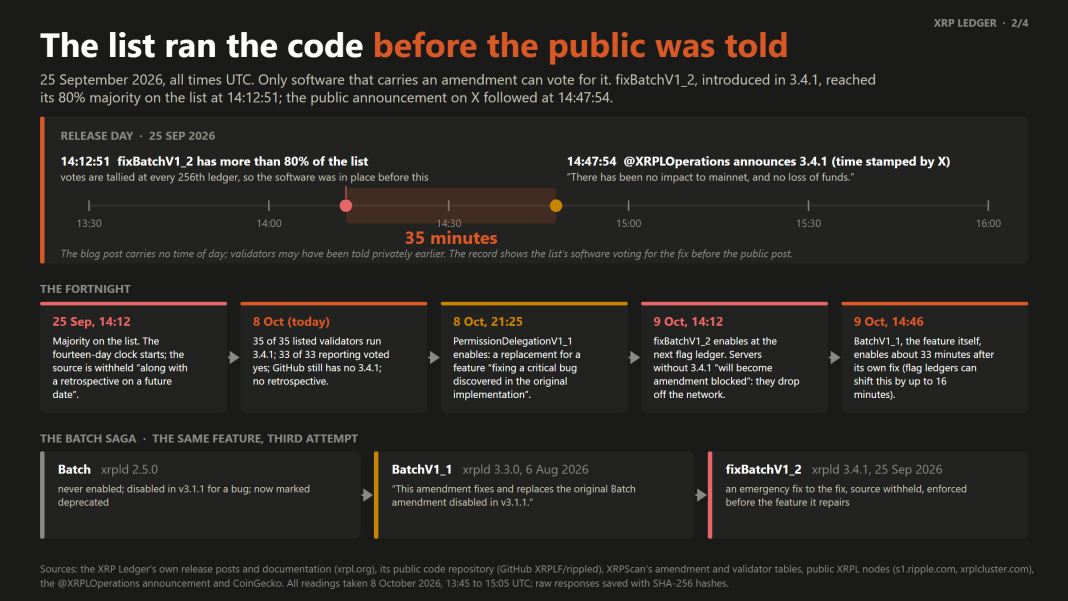
Según su cronología, la enmienda superó el umbral del 80% en la lista de validadores publicada a las 14:12:51 UTC del 25 de septiembre, mientras que el anuncio público de 3.4.1 llegó unos 35 minutos después, a las 14:47:54 UTC.
Usa esa secuencia para sostener que el conjunto predeterminado de validadores ya ejecutaba el nuevo software y votaba con él antes de que se informara al público general.
Para el 8 de octubre, sus datos mostraban que los 35 de los 35 validadores de la lista publicada tenían la enmienda fixBatchV1_2, y ninguno votaba en contra.
Qué ocurre con los nodos que no actualizan
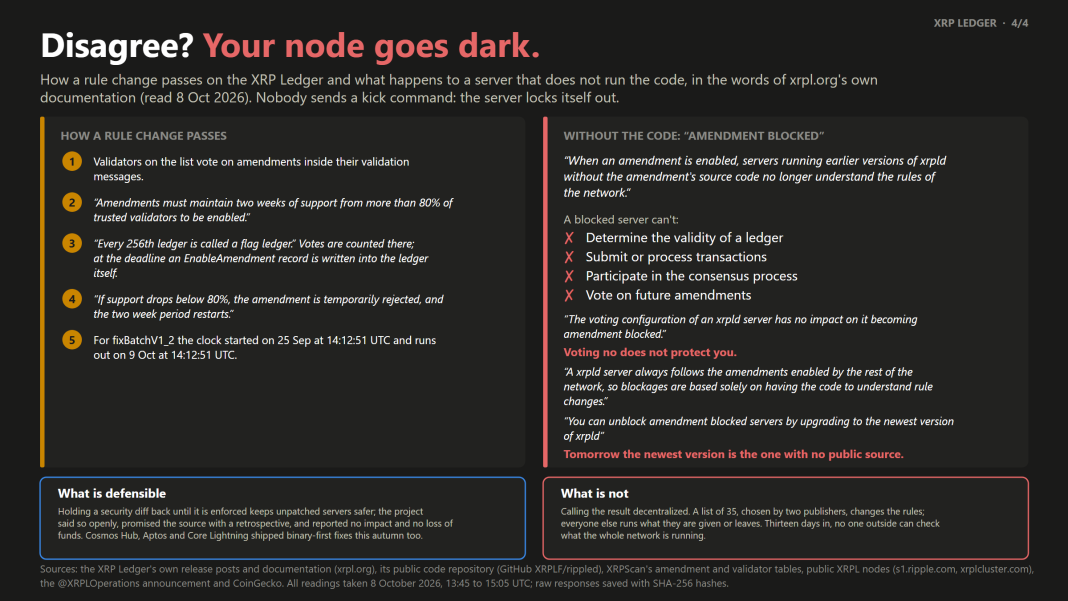
La cuarta parte del argumento de Bons se centra en el bloqueo por enmiendas.
El proceso de enmiendas de XRPL requiere más del 80% de apoyo de los validadores de confianza durante dos semanas antes de activar un cambio. Si se mantiene el apoyo suficiente, la enmienda pasa a formar parte de las reglas de la red.
Los servidores que no entienden la enmienda recién activada pueden quedar bloqueados por enmienda.
Bons destaca que un servidor así ya no puede seguir correctamente el Ledger hasta que se actualice. Su material enumera varias consecuencias: no puede determinar la validez del Ledger, procesar transacciones, participar en el consenso ni votar sobre futuras enmiendas.
Para Bons, esto refuerza su argumento sobre la centralización porque rechazar el software no permite mantener una postura alternativa dentro de la misma red.
Un nodo que sigue utilizando reglas incompatibles se separa, en la práctica, de la cadena que sigue el conjunto de validadores de confianza.
Bons califica de «fraude» las afirmaciones sobre la descentralización de $XRP
El lenguaje de Bons va mucho más allá de una crítica técnica.
Sostiene que vender $XRP al público mientras se describe la red como descentralizada es «un fraude descarado». También reitera sus críticas de larga data a la distribución inicial de $XRP y a las ventas históricas de Ripple.
Son acusaciones y opiniones de Bons, no conclusiones jurídicas establecidas.
Su argumento más amplio es que XRPL combina una lista publicada de validadores de confianza, compatibilidad obligatoria del software y, en este caso, código fuente temporalmente no publicado, de una manera que, según él, otorga demasiado poder a un grupo reducido.
El propio material también reconoce el argumento contrario: cualquier operador de XRPL puede configurar una lista de validadores diferente, y retener los cambios de seguridad hasta que se aplique la solución puede reducir el riesgo de que los atacantes exploten servidores sin parches.
La respuesta de Bons es que esas salvaguardas no cambian la importancia práctica de la lista predeterminada.
En su opinión, la verdadera cuestión no es si un operador puede elegir validadores distintos, sino si un servidor que discrepa de las reglas dominantes puede seguir participando en la misma red.
Ese es el núcleo de su último ataque a la gobernanza del $XRP Ledger.