
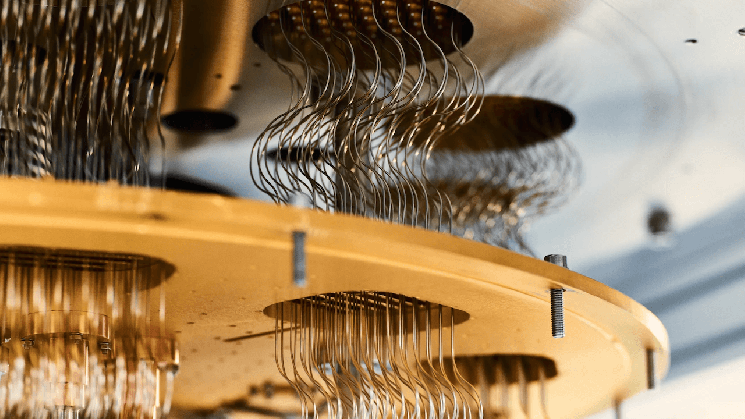
La técnica de Google aborda ese cuello de botella al introducir un estado cuántico ruidoso en una pequeña región de un procesador y utilizar mediciones coordinadas para detectar errores y descartar los intentos defectuosos.
Los investigadores también demostraron un método para transferir estados cuánticos purificados entre distintas arquitecturas de corrección de errores, una capacidad importante para ampliar los sistemas cuánticos.
Aunque Google reconoció que siguen existiendo importantes desafíos técnicos, la empresa describió los hallazgos como un paso crucial hacia la construcción de computadoras cuánticas útiles y tolerantes a fallos, capaces de resolver problemas que están fuera del alcance de las máquinas convencionales.
La amenaza cuántica para la seguridad de Bitcoin
Este avance se suma a la creciente preocupación por la eventual vulnerabilidad de la seguridad criptográfica de bitcoin ante la computación cuántica, un hito previsto conocido como «Q-Day».
En marzo, investigadores de Google publicaron un análisis aparte que sugería que romper la criptografía de curva elíptica que sustenta las firmas digitales de bitcoin podría requerir menos de 500000 cúbits físicos, aproximadamente 20 veces menos que algunas estimaciones anteriores.
Esa investigación también describió un escenario teórico en el que computadoras cuánticas lo bastante avanzadas podrían obtener una clave privada de bitcoin a partir de una clave pública expuesta en unos nueve minutos, lo que posiblemente permitiría a los atacantes interceptar transacciones antes de su confirmación.
Los investigadores estimaron que aproximadamente 6,9 millones de BTC podrían quedar expuestos debido a claves reveladas públicamente, incluidas las de formatos de billetera antiguos y direcciones que se han reutilizado.
Sin embargo, actualmente no existe ninguna computadora cuántica capaz de llevar a cabo esos ataques. La investigación más reciente de Google sobre estados mágicos no demuestra que pueda romper la criptografía de Bitcoin, pero aborda uno de los obstáculos técnicos para desarrollar máquinas que quizá puedan hacerlo en el futuro.
En septiembre, Fidelity Digital Assets advirtió que, con el tiempo, computadoras cuánticas lo bastante potentes podrían obtener claves privadas a partir de claves públicas de Bitcoin expuestas. La empresa examinó sistemas de firmas resistentes a la computación cuántica, incluido un enfoque propuesto llamado SHRINCS, y destacó las complicaciones que plantean las firmas más grandes, que podrían reducir la capacidad de procesamiento de transacciones de Bitcoin y aumentar las comisiones.
El desafío que se avecina
Justo esta semana, el exchange de criptomonedas Coinbase publicó una evaluación detallada de los desafíos que supone migrar Bitcoin a una criptografía resistente a la computación cuántica.
El exchange, que afirma salvaguardar aproximadamente el 15% de la oferta de Bitcoin, hizo hincapié en que sustituir los algoritmos de firma existentes sería solo una parte de la solución. Los desarrolladores también deben tener en cuenta los sistemas de custodia institucional, la capacidad limitada de la cadena de bloques, la compatibilidad con las billeteras existentes y los fondos guardados en direcciones inactivas.
Coinbase señaló propuestas como BIP-360 como posibles bases para introducir protecciones criptográficas más adaptables.
Una cuestión particularmente difícil se refiere a los bitcoin guardados en billeteras cuyos propietarios han perdido sus claves privadas o no pueden migrar sus fondos a los nuevos estándares de seguridad por algún otro motivo. Esos fondos podrían seguir expuestos incluso después de que la red adopte protecciones resistentes a la computación cuántica.
Por separado, Google se ha fijado 2029 como fecha para migrar sus propios sistemas hacia la criptografía poscuántica, lo que pone de relieve los preparativos de la industria en general.
Para Bitcoin, el desafío no es una falla de seguridad inminente, sino el proceso potencialmente largo de coordinar actualizaciones en una red descentralizada antes de que las computadoras cuánticas sean lo bastante potentes como para amenazar las protecciones existentes.