
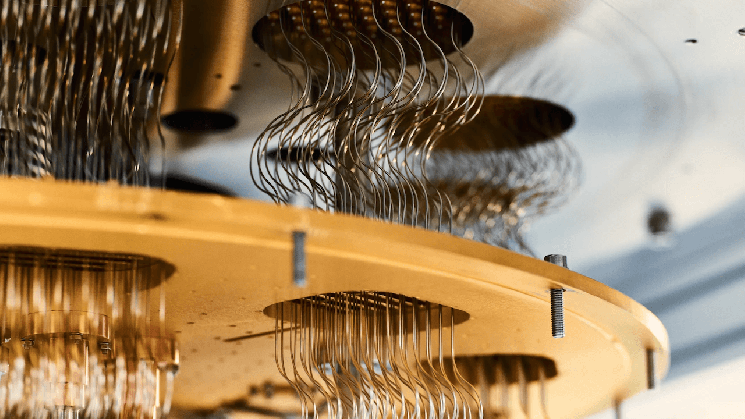
Метод Google устраняет это узкое место: в небольшой участок процессора вводится зашумлённое квантовое состояние, а согласованные измерения используются для обнаружения ошибок и отбраковки неудачных попыток.
Исследователи также продемонстрировали метод передачи очищенных квантовых состояний между различными архитектурами коррекции ошибок, что является важной возможностью для масштабирования квантовых систем.
Google признала, что остаются значительные технические трудности, но назвала полученные результаты важным шагом к созданию полезных отказоустойчивых квантовых компьютеров, способных решать задачи, недоступные обычным машинам.
Угроза квантовых вычислений для безопасности биткоина
Этот прорыв усиливает растущую обеспокоенность по поводу возможной уязвимости криптографической защиты биткоина перед квантовыми вычислениями. Ожидаемый рубеж, при достижении которого это может произойти, известен как «Q-Day».
В марте исследователи Google опубликовали отдельный анализ, согласно которому для взлома криптографии на эллиптических кривых, лежащей в основе цифровых подписей биткоина, может потребоваться менее 500000 физических кубитов, примерно в 20 раз меньше, чем в некоторых предыдущих оценках.
В этой работе также описан теоретический сценарий, при котором достаточно развитые квантовые компьютеры могли бы получить приватный ключ биткоина из раскрытого публичного ключа примерно за девять минут, что потенциально позволило бы злоумышленникам перехватывать транзакции до их подтверждения.
Исследователи подсчитали, что раскрытие публичных ключей может поставить под угрозу примерно 6,9 млн BTC, включая средства на кошельках старых форматов и адресах, которые использовались повторно.
Однако квантовых компьютеров, способных проводить такие атаки, пока не существует. Последняя работа Google по магическим состояниям не демонстрирует способности взломать криптографию Bitcoin, но рассматривает одно из технических препятствий на пути создания машин, которые, возможно, смогут это сделать в будущем.
В сентябре Fidelity Digital Assets предупредила, что достаточно мощные квантовые компьютеры в перспективе смогут получать приватные ключи из раскрытых публичных ключей Bitcoin. Компания изучила системы подписей, устойчивые к квантовым вычислениям, включая предложенный подход под названием SHRINCS, и отметила сложности, связанные с более крупными подписями, которые могут снизить пропускную способность транзакций Bitcoin и увеличить комиссии.
Предстоящие трудности
Буквально на этой неделе криптобиржа Coinbase опубликовала подробную оценку трудностей, связанных с переходом Bitcoin на криптографию, устойчивую к квантовым вычислениям.
Биржа, заявляющая, что обеспечивает хранение примерно 15% предложения биткоина, подчеркнула, что замена существующих алгоритмов подписей будет лишь одной частью решения. Разработчикам также необходимо учитывать системы хранения активов институциональными клиентами, ограниченную пропускную способность блокчейна, совместимость с существующими кошельками и средства на неактивных адресах.
Coinbase указала на предложения, в том числе BIP-360, как на возможную основу для внедрения более гибких мер криптографической защиты.
Особенно трудный вопрос касается биткоинов в кошельках, владельцы которых потеряли приватные ключи или по иной причине не могут перенести средства на новые стандарты безопасности. Такие активы могут оставаться под угрозой даже после того, как сеть внедрит защиту, устойчивую к квантовым вычислениям.
Кроме того, Google наметила на 2029 год переход собственных систем на постквантовую криптографию, что подчёркивает подготовку всей отрасли.
Для Bitcoin проблема заключается не в немедленном нарушении безопасности, а в потенциально длительном процессе согласования обновлений в децентрализованной сети, который необходимо завершить до того, как квантовые компьютеры станут достаточно мощными, чтобы угрожать существующей защите.