
イーサリアム財団の研究者ジャスティン・ドレイク氏によれば、開発者は2028年12月までにネットワークのポスト量子およびポストAIへの移行を完了させるため、Glamsterdam以降の24か月間で3回のハードフォークを実施する必要がある。
ドレイク氏は火曜日、ムンバイで開催されたDevcon 8でこの発言をした。
財団の公式期限は2029年12月であるため、この目標は1年前倒しとなる。
「2028年12月までに、ポスト量子およびポストAIへの移行を完全に完了できることを望んでいます」とドレイク氏はイベント冒頭で述べた。
イーサリアム財団は、公式目標を2029年12月のままにしている
この公式日付は、財団が9月7日に投稿したプロトコルの優先事項に関する記事に基づいている。同記事によれば、プロトコルクラスターは、イーサリアムのすべての実行、コンセンサス、データの各レイヤーを2029年12月までに量子コンピューティングに対して耐性を持たせることを目指している。
イーサリアム財団のチームは、2029年12月の期限は「少なくとも2027年1月までは譲れない」と約束した。チームは2027年1月に外部の専門家とともに量子分野の進展を再確認する予定である。
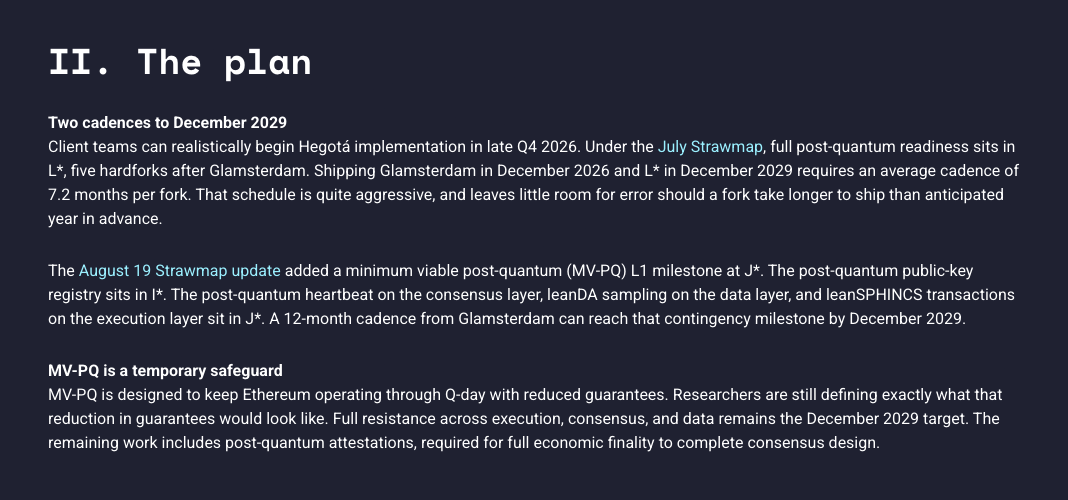
2029年のスケジュールは、9月の投稿で既に「かなり野心的」と説明されていた。ポスト量子への完全な準備には、Glamsterdamのアップグレード後に5回のハードフォークが必要である。
Glamsterdamが2026年12月に実施され、5回目のフォークが2029年12月に行われる場合、フォークは平均7.2か月に1回の割合で行われる必要がある。ドレイク氏の計画では、24か月に3回のフォーク、つまり8か月に1回となる。
12か月ごとのフォークサイクルを用いれば、2029年12月までに最小限の実行可能なポスト量子のマイルストーンを達成できる。
2028年までに現在の鍵をハッシュベースの署名に置き換える
8月にドレイク氏は、leanVM技術が2027年に実用可能になると述べた。そして2028年には、量子耐性のあるアップグレードがネットワークの3つの部分すべてに行き渡るとした。
この計画はハッシュベースの署名に依拠しており、量子コンピュータによって破られるとは想定されていない。その一つであるleanSPHINCSは、トランザクションの署名に使用される予定である。
現在、イーサリアムはバリデーターにBLS署名を、ユーザーアカウントにECDSAを使用している。非常に大規模な量子コンピュータは、これら両方の楕円曲線方式を破る可能性がある。
バリデーターには、引き出し時にステーキングされたETHの送信先をイーサリアムに指示する設定もあり、その中にはいまだにBLS鍵を使用しているものがある。EIP-8365は、バリデーターに対する量子耐性設計全体が完成する前に、これらの設定を今から段階的に廃止し始めるものである。
イーサリアムの共同創設者ヴィタリック・ブテリン氏は10月に、AIによる数学の進歩が、現在の署名を置き換える主要候補である格子暗号を弱体化させる可能性があると警告した。ブテリン氏によれば、これは2年以内に起こりうるという。それでもブテリン氏は、暗号資産の保有者に対し、資金を新しいウォレットへ急いで移さないよう助言した。
Glamsterdamの2つの提案でガス会計の欠陥が監査人によって発見されたため、10月26日に予定されていたHoodiテストネットでの有効化は延期された。これにより、12月にメインネットでフォークが実施される可能性は低くなった。