
Lors du dernier pointage, il était environ 14:46 UTC, ce qui laissait environ 6 heures et 34 minutes avant ce seuil.
La modification dépend toujours du maintien du soutien des validateurs au-dessus du niveau requis pendant toute la période.
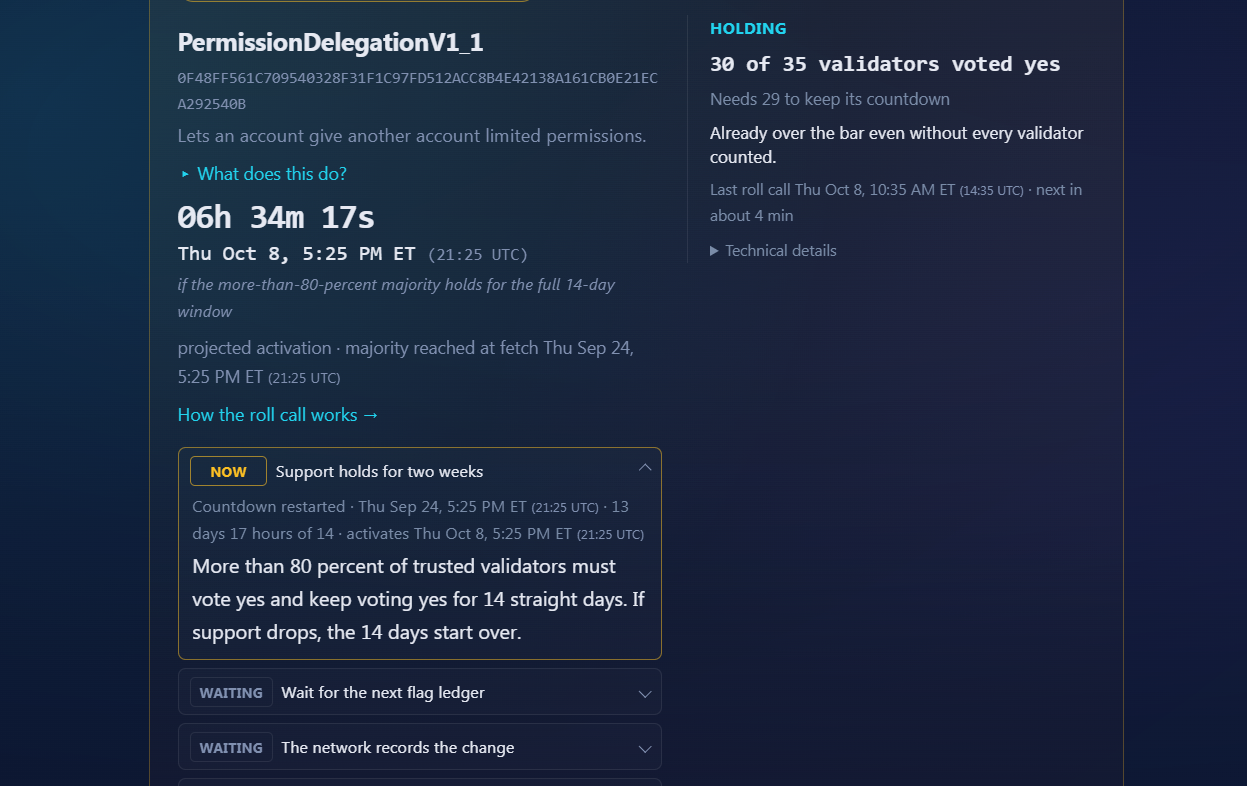
La délégation des permissions obtient 30 voix sur 35 parmi les validateurs
Lors de son dernier relevé des votes, le suivi en direct des modifications de XRPL indiquait que 30 des 35 validateurs de confiance avaient voté oui, alors qu’il faut 29 voix pour que le compte à rebours d’activation se poursuive.
La majorité actuelle s’est formée le 24 septembre à 21:25 UTC, après l’interruption d’une précédente période d’approbation. Les modifications de XRPL doivent obtenir le soutien de plus de 80 % des validateurs de confiance pendant 14 jours consécutifs.
Si le soutien retombe à 80 % ou moins avant la fin du compte à rebours, celui-ci est réinitialisé.
Cela explique pourquoi les précédents articles annonçant une activation le 5 octobre ne se sont pas concrétisés.
Le 8 octobre à 21:25 UTC n’est pas non plus nécessairement le moment exact où la fonctionnalité sera activée. Les votes sur les modifications sont traités aux registres de validation, qui sont générés environ toutes les 16,5 minutes.
D’après le calendrier actuel des registres, l’activation réelle pourrait avoir lieu vers 21:42 UTC, à condition que la majorité se maintienne.
Ce que la délégation des permissions change sur XRPL
PermissionDelegationV1_1 introduit une transaction DelegateSet et un objet de registre Delegate correspondant.
Un compte XRPL pourra autoriser un autre compte à effectuer certaines opérations en son nom. Le compte délégant conserve le contrôle de ses clés tout en choisissant précisément les fonctions que l’autre compte peut effectuer.
Le système prend en charge jusqu’à 10 permissions par entrée de délégation, et ces permissions peuvent ensuite être modifiées ou révoquées. Par exemple, il est possible d’autoriser un autre compte à envoyer certains types de transactions ou à gérer des tâches précisément définies, comme l’autorisation de lignes de confiance.
Cela permet aux entreprises et aux institutions de séparer les responsabilités. Une entreprise pourrait, par exemple, autoriser un compte opérationnel à gérer un type de transaction sans lui donner une autorité illimitée sur le compte de trésorerie.
Il s’agit de la version révisée de la délégation des permissions
La modification dont l’activation est prévue est PermissionDelegationV1_1, introduite avec la version 3.3.0 du serveur XRPL.
Elle remplace la modification PermissionDelegation originale, qui a été désactivée après la découverte d’un bogue critique. La version révisée corrige cette implémentation tout en conservant le modèle XLS-75 sous-jacent.
Une réserve technique demeure. La documentation de XRPL recommande actuellement d’éviter de déléguer la permission granulaire PaymentBurn jusqu’à l’activation de la modification distincte fixCleanup3_4_0. Les autres permissions granulaires ne sont pas concernées par cet avertissement.
Si le soutien des validateurs se maintient, la prochaine étape aura lieu ce soir : le seuil des 14 jours à 21:25 UTC, puis l’activation lors de la prochaine séquence admissible de registres de validation, peu après.