
Por un lado, CZ confía en que el cifrado que protege Bitcoin es más sólido que la infraestructura similar que sustenta internet y la mayoría de los sistemas bancarios.
Sin embargo, el punto débil, como destacó el exdirector ejecutivo de Binance, son los daños que la IA puede causar mediante el phishing y la ingeniería social con datos filtrados.
El cofundador de Ethereum, Vitalik Buterin, comparte el optimismo de CZ sobre que la IA no pueda descifrar la criptografía de la cadena de bloques. Buterin confía tanto en esa postura que sigue manteniendo la mayor parte de su patrimonio en criptomonedas.
No todos están de acuerdo con CZ y Buterin
Aunque ambos cofundadores coinciden en que la prueba de trabajo y el hashing que sustentan la criptografía son sólidos, otros no son tan optimistas.
Este mismo mes, Justin Drake, investigador de la Fundación Ethereum, declaró una alerta de «modo búnker» ante la posibilidad de que un avance matemático descubierto por la IA pudiera romper el esquema del Algoritmo de Firma Digital de Curva Elíptica (ECDSA), que demuestra que una transacción de Bitcoin o Ethereum proviene del verdadero titular de la clave.
Tras años preparando la criptografía frente a futuras amenazas cuánticas, la advertencia de Drake abrió un debate sobre la posibilidad de que la IA descifre la criptografía antes de que lleguen computadoras cuánticas con esa capacidad.
La advertencia de Drake de que la recuperación de claves privadas podría ocurrir «en meses, no en años» generó fuertes críticas en el sector, entre ellas las del jefe de criptografía de Coinbase, Yehuda Lindell, y el director ejecutivo de Blockstream, Adam Back.
Lindell calificó la idea de Drake de «sembrar el miedo», mientras que Back, quien también inventó hashcash, desestimó la publicación de Drake como «fud-burger».
Drake recibió un apoyo moderado del criptógrafo de Johns Hopkins Matthew Green, quien dijo que no daría por sentado que el análisis humano sea infalible después de ver máquinas vencer a humanos en problemas matemáticos difíciles.
Bitcoin Core elimina el embargo para los errores fáciles de encontrar
Bitcoin Core, el principal software que ejecuta la red de Bitcoin, ha anunciado una revisión completa de su enfoque para gestionar las vulnerabilidades de seguridad. En un correo electrónico enviado el jueves a la lista de correo de desarrollo de Bitcoin, el desarrollador Antoine Poinsot dijo que los modelos de lenguaje grandes han vuelto algunos errores tan fáciles de redescubrir que mantenerlos en secreto ya no les da mucho tiempo a los usuarios.
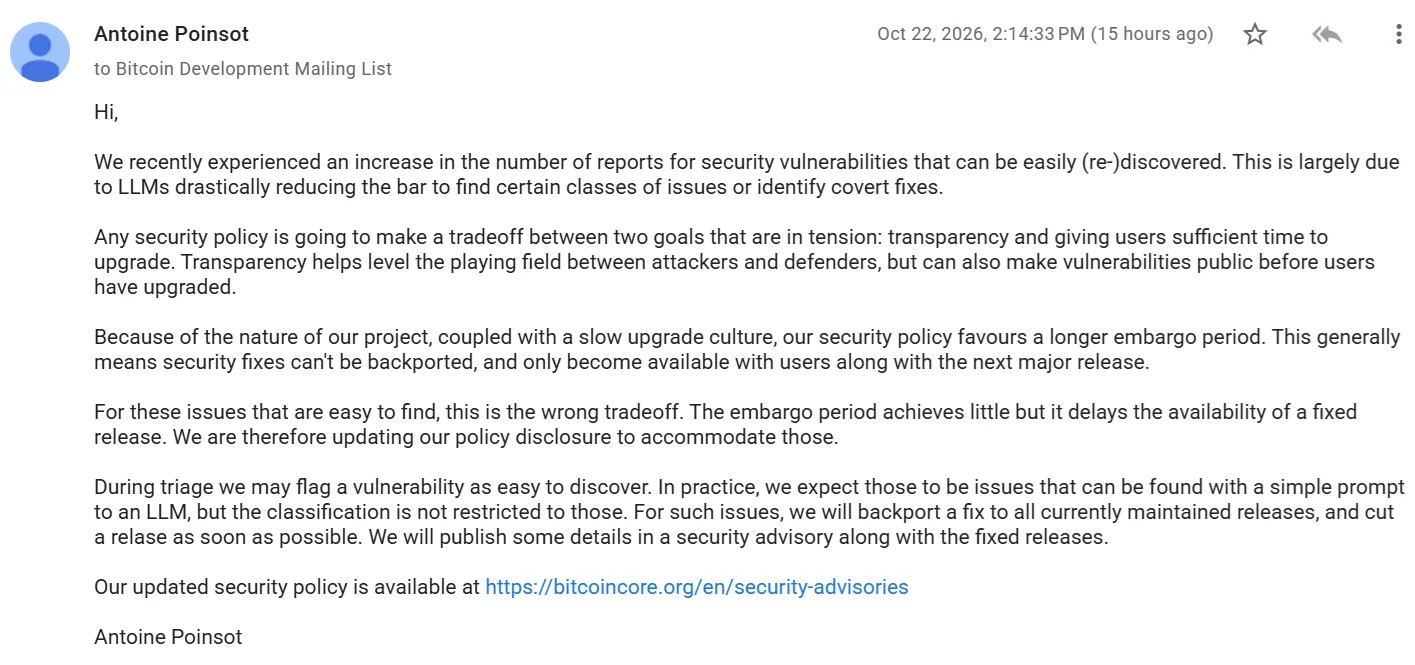
El modelo anterior se basaba en largos períodos de embargo. Eso daba a la gente tiempo para actualizar, pero también impedía aplicar las correcciones a versiones anteriores. Poinsot dijo que, para un error que un atacante pudiera descubrir con una sola instrucción a la IA, los cálculos ya no cuadran. «El período de embargo logra poco, pero retrasa la disponibilidad de una versión corregida», escribió.
Según la revisión, cualquier vulnerabilidad etiquetada como «fácil de descubrir» recibirá una corrección en todas las versiones mantenidas lo antes posible, junto con la publicación de un aviso.
Todo lo demás mantiene plazos basados en la gravedad: los problemas de gravedad baja se hacen públicos dos semanas después de que una versión principal incluya la corrección, mientras que los de gravedad media y alta esperan hasta que la última versión afectada llegue al fin de su vida útil, aproximadamente un año después. Los errores críticos quedan fuera de las reglas estándar.
«En el pasado he discrepado del enfoque de Antoine respecto a la seguridad, pero esta es una buena actualización», dijo Luke de Wolf, presentador de Bitcoin Infinity Show.
Los ataques relacionados con las matemáticas ya están aquí
En lo que coinciden CZ y el cambio de política es que la presión es real, no hipotética.
En agosto, un equipo voluntario de respuesta de Bitcoin de 16 personas encontró cientos de vulnerabilidades calificadas como altas o críticas durante un análisis asistido por IA, que detectó cerca de 5000 posibles alertas en más de 390 proyectos.
Ese mismo mes, los desarrolladores de Core Lightning dijeron a los operadores que actualizaran sus nodos o los desconectaran tras una oleada de informes de errores generados por IA.