
Las computadoras actuales no pueden, en la práctica, deducir las claves privadas correspondientes a partir de esas claves públicas. Pero computadoras cuánticas suficientemente avanzadas que ejecuten una técnica matemática llamada algoritmo de Shor podrían potencialmente vulnerar esa protección.
Quantum Alliance calcula que aproximadamente entre 6,04 millones y 6,4 millones de $BTC ya están expuestos de esta manera, lo que representa alrededor del 30% de la oferta total de Bitcoin. Se estima que 1,1 millones de $BTC asociados con las primeras tenencias de Satoshi Nakamoto están incluidos en el debate más amplio sobre las monedas potencialmente vulnerables. Eso no significa que alguien pueda robar esos fondos hoy. El peligro depende de que las computadoras cuánticas lleguen a ser lo bastante potentes y fiables como para vulnerar la criptografía.
Google Research aumenta la presión ante la cuenta regresiva cuántica
La tensión aumenta mientras los investigadores siguen revisando sus estimaciones de la potencia computacional necesaria para amenazar a Bitcoin. El jueves, Google Quantum AI reveló un avance logrado con su procesador cuántico Willow, al demostrar una técnica llamada «cultivo de estados mágicos» que redujo los errores por un factor de 40. Los investigadores también alcanzaron una precisión del 99,99% en estados cuánticos especializados, esenciales para construir computadoras cuánticas potentes y fiables. Los hallazgos marcan otro paso hacia máquinas capaces de amenazar algún día la seguridad criptográfica de Bitcoin.
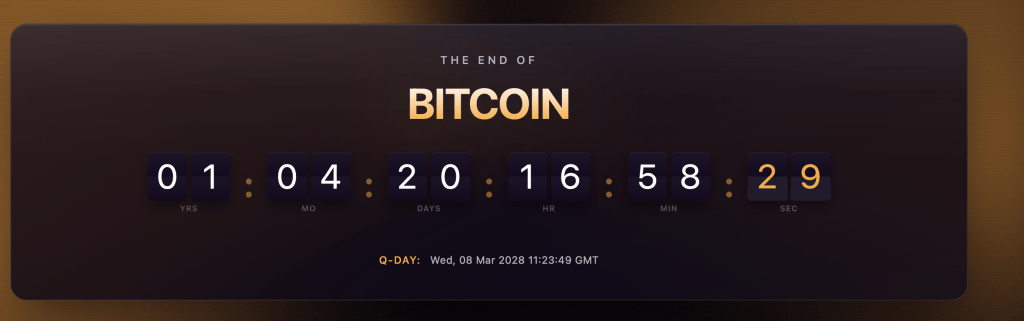
Los colaboradores de Quantum Alliance también han desarrollado un Reloj del Juicio Final Cuántico que señala marzo de 2028 como una primera ventana posible para la aparición de una máquina capaz de vulnerar las protecciones existentes.
El reloj sigue la rapidez con que mejoran las computadoras cuánticas midiendo sus cúbits, las unidades básicas de potencia computacional cuántica. Los investigadores estudian el crecimiento pasado, identifican las máquinas más potentes y usan esa información para estimar cuándo podrían alcanzar las aproximadamente 856.000 unidades físicas de cúbit que, según su modelo, se necesitan para vulnerar la seguridad actual de las criptomonedas.
Esa fecha no es una predicción de un ataque inevitable. Otros investigadores creen que es más probable que el peligro surja durante la década de 2030. Aun así, preparar toda una red de criptomonedas para una nueva tecnología de seguridad no es tan sencillo como cambiar una contraseña.
Nueve organizaciones buscan estándares de seguridad comunes
Quantum Alliance incluye colaboradores de Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault y Hacken. En lugar de crear otra blockchain, el grupo pretende establecer estándares de acceso público para determinar si las redes existentes están preparadas para ataques cuánticos. Su trabajo abarca cuatro áreas, entre ellas trasladar los fondos existentes a una criptografía más segura, evaluar la tecnología de privacidad, proteger las billeteras y garantizar que las herramientas de seguridad funcionen en distintas blockchains.
Christopher Smith, fundador y director ejecutivo de Quantus, explicó la ambición. «En el futuro, la “criptografía poscuántica” simplemente se llamará “criptografía” y todo lo demás estará en un museo», comentó Smith. El grupo toma como modelo el Grupo de Trabajo de Ingeniería de Internet, donde las propuestas técnicas se desarrollan abiertamente en lugar de ser dictadas por una sola empresa.
El problema más difícil podría ser el Bitcoin que nadie puede mover
Incluso si Bitcoin adopta una criptografía más sólida, algunas monedas podrían seguir expuestas. Los fondos guardados en billeteras olvidadas, cuentas perdidas o direcciones cuyos propietarios nunca actualizan presentan una pregunta difícil. Nadie puede simplemente ordenar a todos los titulares de Bitcoin que muevan su dinero. Y el problema va más allá de Bitcoin. Los sistemas de stablecoins, los puentes de blockchain y otras infraestructuras de criptomonedas también dependen de protecciones criptográficas que las futuras computadoras cuánticas podrían derrotar.
La Alianza pretende publicar pruebas comunes y directrices de migración, en lugar de dictar cómo deben responder las redes individuales. Por ahora, la pesadilla cuántica de la industria sigue siendo teórica. La pregunta más difícil es si se podrán proteger millones de bitcoins antes de que eso cambie.