
«Eres un matemático, experto en computación cuántica y analista onchain que escribe una teoría breve.
Estima la probabilidad de que los esquemas de firma actuales de Bitcoin (ECDSA y Schnorr sobre secp256k1) se rompan de forma práctica, es decir, que un atacante pueda derivar claves privadas de claves públicas expuestas a gran escala, ya sea mediante computadoras cuánticas criptográficamente relevantes o avances clásicos/de IA en criptoanálisis.
Ofrece estimaciones para cada uno de estos horizontes:
- Próximos 2 años
- Próximos 5 años
- Próximos 10 años
- Próximos 20 años
Para cada horizonte, divide la respuesta en:
Cuántica: X%
Clásica/IA: Y%
→ Z% de riesgo totalMantén la respuesta concisa. Usa líneas breves y solo porcentajes aproximados. Sé directo. No te andes con rodeos, no expliques el razonamiento ni añadas salvedades. Basa las cifras en el consenso actual de los expertos (la mayoría de los desarrolladores y criptógrafos sitúan el riesgo cuántico práctico mucho después de 2030) y en la falta de ataques clásicos prácticos conocidos contra secp256k1, no en escenarios especulativos del peor caso.
Devuelve solo el texto de la publicación.»
Predicciones de IA sobre la seguridad criptográfica de Bitcoin
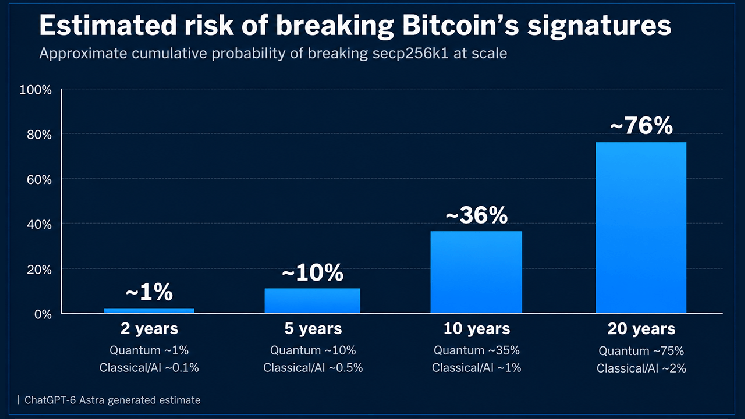
La siguiente tabla compara las estimaciones de los modelos sobre la probabilidad acumulada de que las firmas ECDSA y Schnorr de Bitcoin puedan romperse de forma práctica dentro de cada horizonte temporal. Las cifras representan la evaluación combinada de cada modelo de los riesgos de la computación cuántica y del criptoanálisis clásico o asistido por IA.
Las diferencias se vuelven especialmente evidentes en periodos más largos. El modelo de Deepseek de Hangzhou ofreció la perspectiva más conservadora a 20 años, con una probabilidad del 34% de que se produzca una ruptura criptográfica práctica, mientras que ChatGPT-6 Astra de OpenAI situó la probabilidad en aproximadamente el 76%. Por su parte, Grok de xAI y Claude de Anthropic quedaron entre esas estimaciones, con el 60% y aproximadamente el 66%, respectivamente.
Pese a sus discrepancias, los cuatro modelos anticiparon riesgos considerablemente mayores durante las próximas dos décadas que en el futuro inmediato. Sus pronósticos también señalaron sistemáticamente la computación cuántica como la principal preocupación a largo plazo, y consideraron que las matemáticas clásicas y el criptoanálisis asistido por IA representan una amenaza comparativamente menor.
La siguiente tabla compara la probabilidad estimada por cada modelo de IA de que las matemáticas clásicas o el criptoanálisis asistido por IA puedan romper las firmas ECDSA y Schnorr de Bitcoin en los próximos 2, 5, 10 y 20 años, independientemente de la computación cuántica.
¿Qué motivó las predicciones de los modelos de IA?
Después de recopilar las estimaciones iniciales de probabilidad, nuestra redacción formuló una segunda pregunta a los mismos modelos de IA, esta vez pidiéndoles que explicaran el razonamiento detrás de sus pronósticos. Se indicó a cada modelo que ofreciera, en no más de 100 palabras, los principales factores que influían en sus predicciones, prestando especial atención al consenso de los expertos, los plazos previstos para la computación cuántica y los avances en el criptoanálisis clásico. La pregunta de seguimiento buscaba arrojar luz sobre los supuestos que impulsaban cada pronóstico y por qué los modelos consideraban que ciertos horizontes temporales eran más vulnerables que otros.
Se presentó la siguiente instrucción a cada modelo.
En no más de 100 palabras, explica las razones principales detrás de las estimaciones de probabilidad que acabas de dar para cada horizonte temporal. Céntrate únicamente en los factores principales relacionados con el consenso de los expertos, los plazos de la computación cuántica y los avances del criptoanálisis clásico. Sé directo y no añadas cifras nuevas.
Deepthink de Deepseek explica su pronóstico
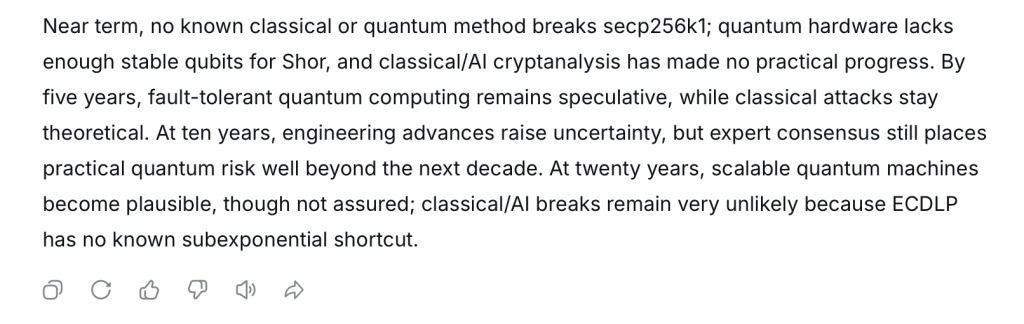
ChatGPT-6 Astra explica su pronóstico
La estimación a corto plazo es baja porque los ataques prácticos requieren hardware cuántico tolerante a fallos que funcione a gran escala. La estimación a cinco años refleja posibles avances en corrección de errores y hardware, aunque siguen existiendo importantes obstáculos de ingeniería. La estimación a diez años refleja encuestas a expertos que asignan una probabilidad significativa a la existencia de computadoras cuánticas criptográficamente relevantes; la de veinte años deja más tiempo para que se superen esos obstáculos. El riesgo clásico/de IA sigue siendo bajo porque no se conoce ninguna ruptura práctica de secp256k1, y las mejoras en IA no constituyen por sí mismas un avance decisivo en criptoanálisis. Estas estimaciones se basan en juicios, no son probabilidades consensuadas de ataques a gran escala.
Grok Expert explica su pronóstico
El consenso de los expertos sitúa los ataques cuánticos prácticos contra secp256k1 mucho después de 2030. No existe ninguna computadora cuántica criptográficamente relevante; los sistemas actuales siguen muy lejos de los cúbits lógicos y de la escala con corrección de errores que requiere el algoritmo de Shor.
El criptoanálisis clásico no ha producido ninguna ruptura práctica de la curva. Los mejores ataques conocidos siguen teniendo una complejidad totalmente exponencial, y no se han demostrado atajos impulsados por IA.
Los horizontes a corto plazo siguen siendo de bajo riesgo porque persisten las brechas de hardware y algoritmos. La probabilidad aumenta más adelante, a medida que las encuestas a expertos asignan una probabilidad creciente a que esto ocurra entre mediados y finales de la década de 2030 o después, mientras que el riesgo clásico sigue siendo marginal por la ausencia de cualquier ataque escalable conocido.
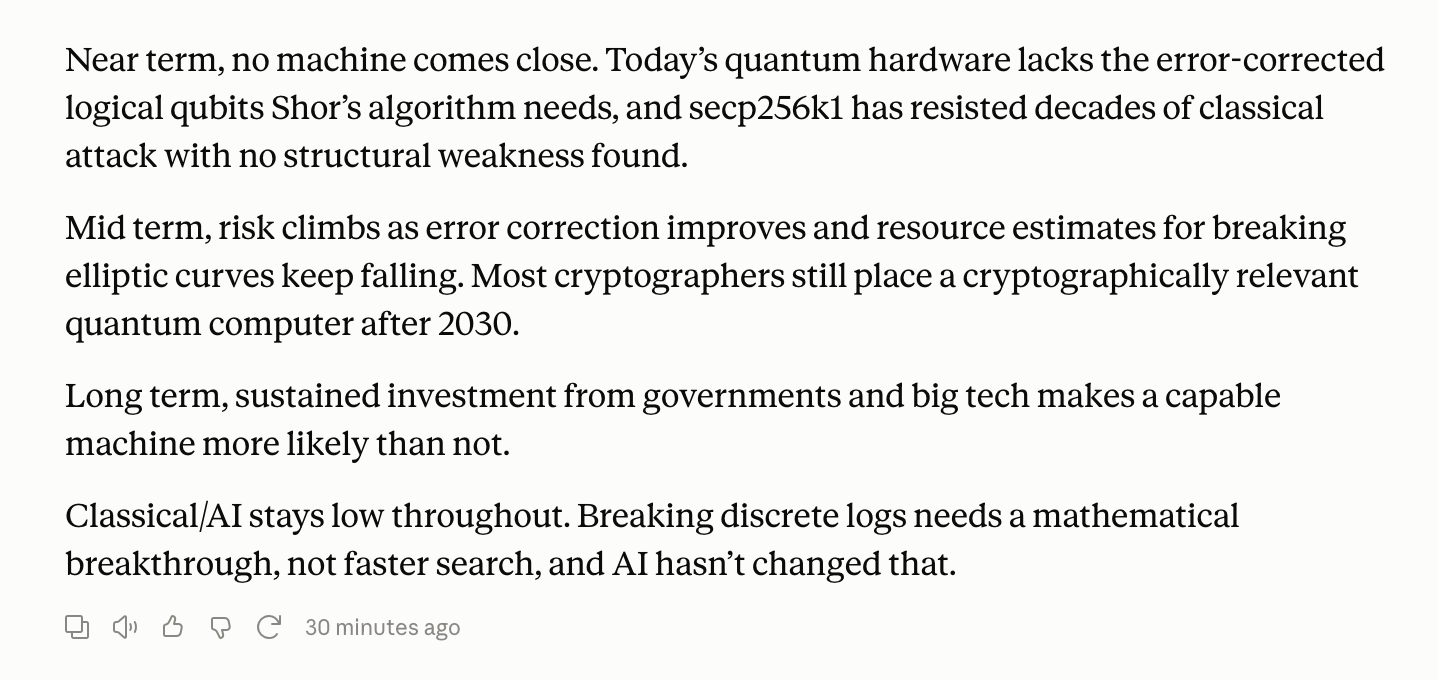
Claude Opus 5.5 explica su pronóstico
El experimento revela una intrigante divergencia en la forma en que los modelos de IA interpretan el futuro criptográfico de Bitcoin, en lugar de hacer predicciones sobre su precio. Aunque las amenazas a corto plazo parecen limitadas, los pronósticos a más largo plazo presentan un panorama considerablemente más incierto. Sigue siendo una pregunta abierta si la computación cuántica acabará poniendo en entredicho la seguridad de Bitcoin, pero los modelos coinciden en gran medida en un punto. El tiempo, el progreso tecnológico y la preparación determinarán en última instancia cómo se desarrolla esa historia.