
La competencia pública, organizada por StarkWare, Yukon Research y Eigen Labs, utilizó herramientas de programación asistidas por IA para acelerar las búsquedas computacionales necesarias para las transacciones.
Su último punto de referencia registró más de 1000 millones de candidatos verificados por segundo en una GPU Nvidia RTX 4090, frente a una tasa inicial de aproximadamente 146 millones.
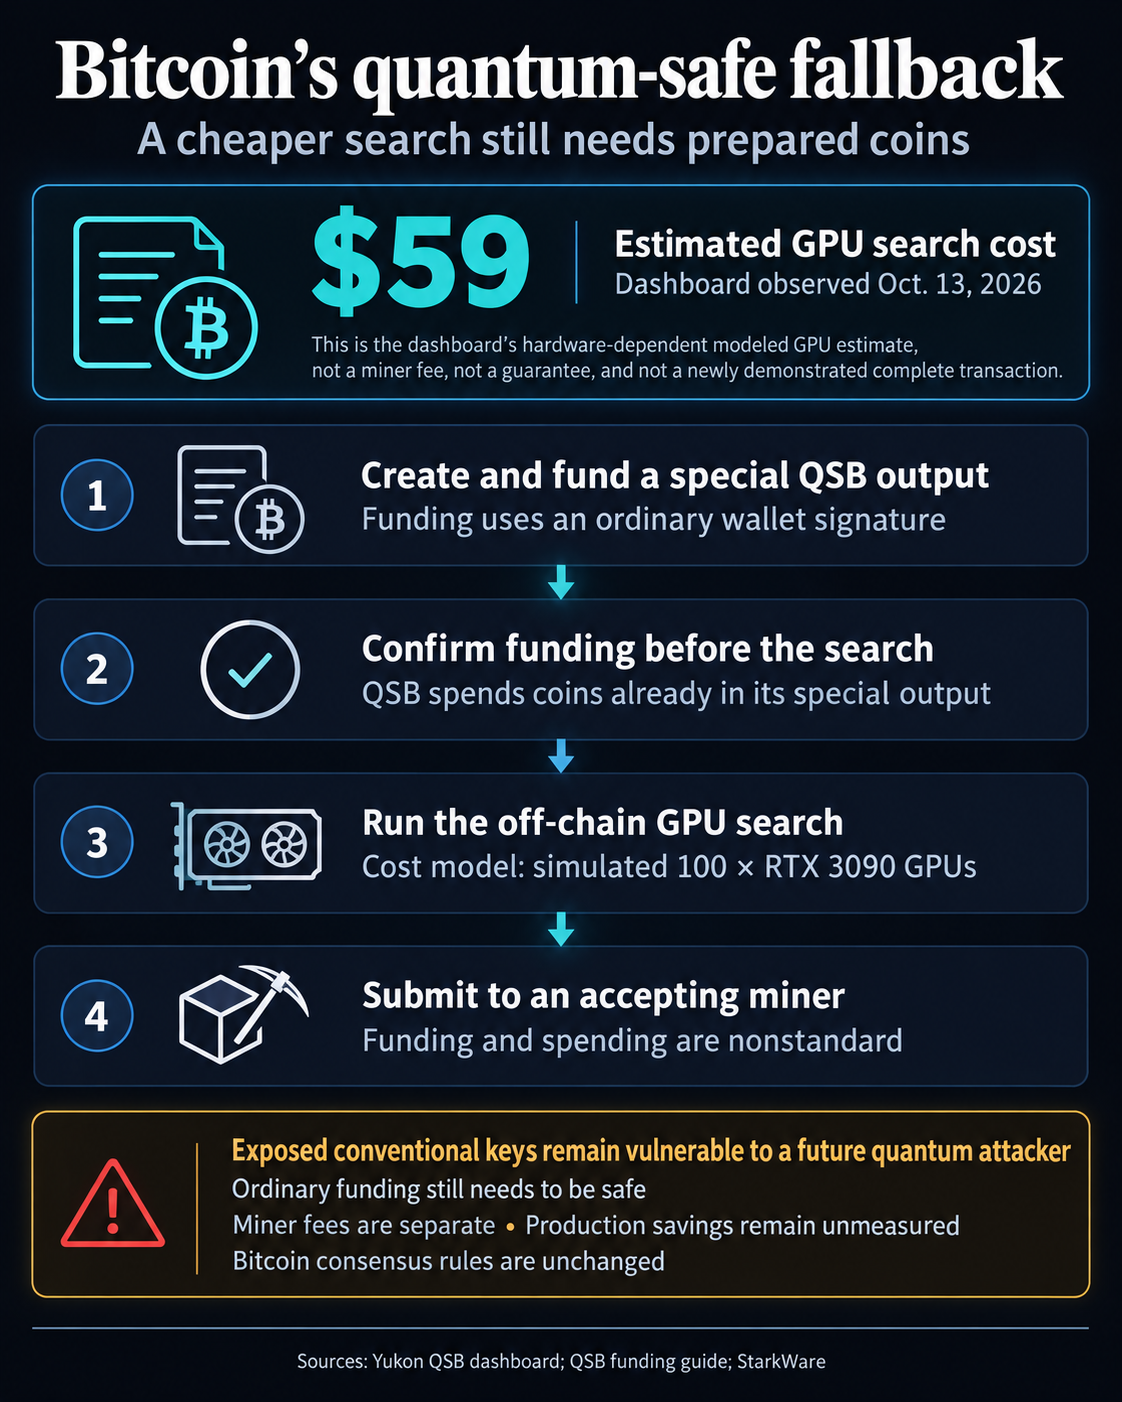
Sin embargo, la cifra de 59 $ sigue siendo una estimación que depende del hardware y se basa en cargas de trabajo de GPU simuladas, no en una transacción de producción completada. Las comisiones de la red Bitcoin son independientes, y algunas etapas de computación siguen dependiendo de supuestos provisionales.
StarkWare afirmó que las mejoras hacen que preparar su método de protección de emergencia propuesto sea considerablemente más barato, y que los investigadores ahora apuntan a un costo computacional inferior a 10 $.
Los avances en computación cuántica intensifican la carrera por la seguridad de Bitcoin
Este avance se basa en la investigación de Avihu Levy, de StarkWare, quien demostró en agosto que Bitcoin podía admitir un mecanismo de gasto resistente a la computación cuántica bajo sus reglas de consenso actuales.
Conocido como Quantum-Safe Bitcoin (QSB), el método utiliza criptografía basada en hashes y un rompecabezas computacional para proteger tenencias de Bitcoin preparadas especialmente frente a ataques a las firmas digitales convencionales.
El enfoque permite a los titulares realizar los cálculos necesarios fuera de la cadena antes de gastar sus monedas, lo que podría ofrecer protección mientras los desarrolladores trabajan en cambios más amplios a la infraestructura criptográfica de Bitcoin.
Esta investigación ha cobrado urgencia a medida que los avances en computación cuántica ponen en entredicho estimaciones anteriores sobre la capacidad de computación que necesitarían los atacantes para comprometer la seguridad de las criptomonedas.
En marzo, Google Quantum AI informó que las futuras computadoras cuánticas podrían romper la criptografía de curva elíptica utilizada por Bitcoin con muchos menos recursos de lo que se estimaba anteriormente.
Sus investigadores calcularon que ciertos ataques podrían completarse teóricamente en minutos con menos de 500000 qubits físicos, bajo supuestos de hardware especificados, una reducción de aproximadamente 20 veces respecto de estimaciones anteriores.
Aunque estas máquinas siguen superando las capacidades demostradas públicamente, los hallazgos han aumentado la presión sobre los desarrolladores de cadenas de bloques para que se preparen antes de que los ataques cuánticos sean viables.
La posible exposición es considerable.
Según un estudio de Glassnode, aproximadamente 6,04 millones de $BTC, que representaban el 30,2% de la oferta emitida de Bitcoin en ese momento, tenían claves públicas ya visibles en la cadena.
La cifra incluía 1,92 millones de $BTC expuestos a través de la estructura de sus direcciones subyacentes y otros 4,12 millones de $BTC expuestos por prácticas como la reutilización de direcciones y la actividad de gasto anterior.
Un atacante cuántico con suficiente potencia podría, en teoría, derivar las claves privadas de esas claves públicas expuestas y tomar el control de las monedas asociadas.
La amenaza ha alimentado el debate sobre la rapidez con que Bitcoin debería adoptar criptografía resistente a la computación cuántica, especialmente dada la complejidad de introducir cambios en una red descentralizada.
QSB podría ofrecer una opción provisional, pero solo protege las monedas aptas cuyas claves públicas convencionales permanecen ocultas hasta que se transfieren a salidas construidas especialmente.
Ese requisito deja vulnerables las tenencias ya expuestas si surge un atacante cuántico capaz antes de que sus propietarios puedan completar una migración segura.
El método también se enfrenta a restricciones prácticas de implementación. Aunque las transacciones QSB cumplen las reglas de consenso de Bitcoin, las políticas habituales de retransmisión de la red las rechazan, por lo que es necesario enviarlas directamente a mineros dispuestos a procesarlas.
El servicio Slipstream de MARA proporcionó esa vía durante la demostración de agosto.
Aun así, StarkWare sigue favoreciendo una actualización más amplia del protocolo de Bitcoin para ofrecer protección a largo plazo. Ahora los investigadores deben demostrar el ahorro computacional más reciente en transacciones completas y establecer un acceso fiable a los mineros antes de que QSB pueda convertirse en una alternativa práctica para los titulares.